INFISA · SOC y SIEM
SIEM para centralizar eventos y detectar amenazas
Implantamos un SIEM que centraliza los eventos de seguridad de toda la organización y avisa cuando algo no encaja: vigilancia continua funcionando de verdad.
Un SOC (centro de operaciones de seguridad) es un equipo que vigila tus sistemas sin descanso. Reunimos los avisos de seguridad en Microsoft Sentinel, descartamos las falsas alarmas, bloqueamos un equipo en cuanto hay una amenaza y te avisamos por Teams, Slack o teléfono. La detección y la contención automática funcionan 24 horas al día, 365 días al año; de noche y en fin de semana, una persona de guardia atiende los incidentes críticos.
El SOC 24/7 de L4E es un centro de operaciones de seguridad gestionado sobre Microsoft Sentinel. Recoge los eventos de equipos, servidores, Microsoft 365, firewall y nube; detecta comportamientos sospechosos; contiene la amenaza de forma automática y avisa a tu empresa. Como referencia, desde 295 € al mes más una puesta en marcha desde 750 €.
Actualizado: octubre de 2026 · Revisado por el equipo de ciberseguridad de L4E
SOC 24/7: propuesta en 24 h
Te llamamos, entendemos tu caso y te mandamos una propuesta cerrada.
| Qué es | Un centro de operaciones de seguridad que vigila tus sistemas 24 horas, 365 días. |
|---|---|
| Para quién | Empresas que no pueden estar a ciegas un fin de semana, o a las que se lo exige el ENS o NIS2. |
| Cómo se paga | Puesta en marcha más cuota mensual (y el consumo de Azure). |
| Arranque | 2–3 semanas. |
| Normas que ayuda a cumplir | ENS (op.mon.3), NIS2 (art. 21 y 23), DORA e ISO 27001 (A.8.16). |
¿En tu empresa nadie lleva la seguridad? Pide que te llamemos y te decimos por dónde empezar.
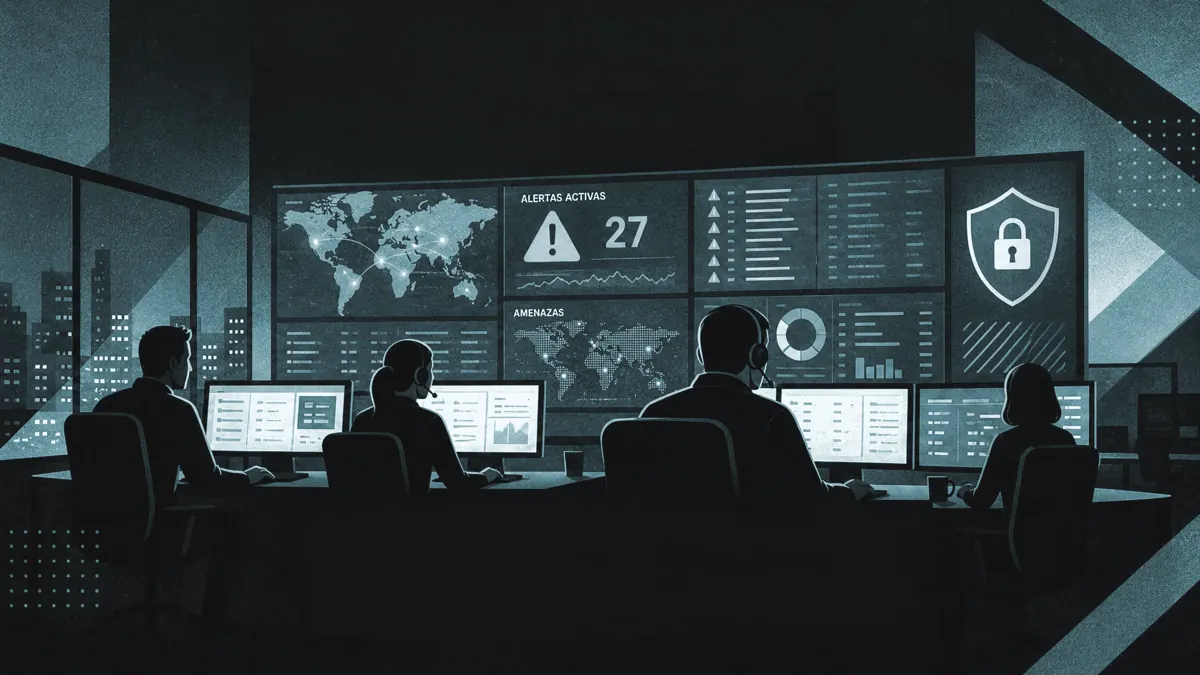
Tu vigilante de seguridad 24/7: un equipo de expertos, asistido por IA, que vela por tu empresa mientras tú duermes o estás de viaje.
Recoge los eventos de tus equipos, servidores, Microsoft 365, firewall y nube. Los cruza entre sí, descarta los falsos positivos y se queda con lo que importa.
Un ejemplo real: a las 3 de la madrugada alguien inicia sesión con la cuenta de un comercial desde otro país y empieza a descargar ficheros. El SOC bloquea la cuenta, cierra las sesiones abiertas, aísla el equipo si hace falta y te llama. Por la mañana tienes el informe de qué pasó y qué hay que cambiar.
Un SOC propio 24/7 necesita turnos: como mínimo cinco o seis analistas para cubrir noches, fines de semana, vacaciones y bajas, más las herramientas. Para una pyme no salen las cuentas.
Con un SOC gestionado compartes el equipo y las reglas de detección con otras empresas, y pagas una cuota mensual. Además, NIS2 obliga a enviar una alerta temprana en 24 horas tras un incidente significativo: sin alguien vigilando, es difícil cumplir ese plazo.
Una persona de referencia, los accesos que acordemos por escrito y media hora al mes para revisar el informe. El resto lo hacemos nosotros.
| Servicio | Cómo se paga | Orientativo |
|---|---|---|
| SOC cloud básico con WAF | Alta + cuota mensual | Desde 750 € + 295 € / mes |
| SOC Sentinel completo (≈175 equipos) | Alta + cuota mensual | 3.000 € + 650 € / mes |
| Consumo de licencias y almacenamiento de logs en Azure | Según volumen | A cargo del cliente, te lo estimamos antes |
Son ejemplos de propuestas reales, no tarifas. Contrato mínimo de 12 meses. El coste de Azure depende del volumen de eventos: antes de empezar te damos una estimación para que no haya sorpresas en la factura de Microsoft.
Somos una ingeniería informática especializada en ciberseguridad. Operamos la tecnología nosotros; si ya tienes alguna herramienta buena, la aprovechamos.
Lo que suele preguntar quien lleva la informática antes de contratarlo.
| Quién lo hace | Nuestro equipo de ciberseguridad, en una empresa certificada en el Esquema Nacional de Seguridad (categoría Alta) para prestar este servicio. |
|---|---|
| Qué se conecta | Equipos, servidores, Microsoft 365, Entra ID, firewall y servicios en la nube. |
| Dónde quedan los registros | Instalamos Microsoft Sentinel en tu propio tenant (tu espacio en la nube de Microsoft) y trabajamos desde ahí: nosotros no almacenamos tus registros y su gobierno sigue siendo tuyo. Los eventos de seguridad se conservan 360 días. Con Wazuh, la plataforma se instala en tus servidores. Si hay que investigar un incidente, copiamos las evidencias necesarias con cadena de custodia: un registro de quién las toca y cuándo, para que valgan ante un juez. |
| Cómo se priorizan los incidentes | Cada incidente se clasifica en cuatro niveles (crítico, alto, moderado o bajo) y se atiende según su riesgo. |
| Respuesta automática | Aislar equipos, cortar procesos maliciosos, bloquear conexiones y desactivar cuentas comprometidas. |
| Fuera de horario | Si lo necesitas, cobertura 24x7: en horario laboral, nuestro equipo; fuera de horario, la contención automática asistida por IA y una persona de guardia que atiende los incidentes críticos y te llama. |
| Costes de Microsoft | El consumo de Azure (ingesta y conservación de registros) lo pagas a Microsoft. Te lo estimamos antes de empezar. |
| Compromisos de servicio | Los tiempos de respuesta y de escalado se fijan por escrito en tu contrato. |
Es el pilar 3 de 8. Funciona por sí solo, pero rinde más con los otros siete: comparten inventario, consola y equipo.
Cumplimiento normativo: Cubre la vigilancia continua que piden el ENS (op.mon.3), NIS2 (art. 21 y notificación en 24 horas del art. 23), DORA e ISO 27001 (A.8.15 y A.8.16). Ver cumplimiento normativo.
Que ningún ordenador, servidor o móvil sea la puerta de entrada: antivirus avanzado (EDR) instalado por nosotros, que revisamos en horario laboral (con el SOC, también fuera de horario).
4,50 € / equipo / mes+ licencia de Microsoft Defender P2, aparte (unos 5 € / usuario / mes)
Ver servicio Pilar 7Un responsable de seguridad a tiempo parcial (CISO externo), un plan para cuando pase algo y copias que se han probado de verdad.
Incluido en Ciber 360
Ver servicio Ciber 360 completoUna sola dirección, una cuota mensual y el precio más bajo por servicio.
Ver Ciber 360INFISA · SOC y SIEM
Implantamos un SIEM que centraliza los eventos de seguridad de toda la organización y avisa cuando algo no encaja: vigilancia continua funcionando de verdad.
Confianza que se construye con hechos.
Sí, si lo necesitas. En horario laboral te atiende nuestro equipo; fuera de horario, la detección y la contención automática, asistidas por IA, funcionan siempre, y una persona de guardia atiende los incidentes críticos y te llama. Los tiempos de respuesta se fijan en el contrato.
El SIEM es la herramienta que recoge los eventos. El SOC son las personas y los procesos que miran esos eventos y actúan. Un SIEM sin SOC es una alarma sin nadie que la oiga.
Sí. Te preparamos la información para la alerta temprana de 24 horas y la notificación de 72 horas que exige NIS2.
Lo cubrimos. Hacemos el análisis forense con cadena de custodia, para que las evidencias sirvan ante un juez, y un perito colegiado de nuestro equipo firma el informe pericial y lo defiende si hace falta. Pocas empresas lo piensan al contratar, pero cuando hay un fraude o una reclamación de por medio, marca la diferencia.
Guías y novedades de ciberseguridad para empresas. Más en el blog de L4E.
Contenido revisado en octubre de 2026. Si ves algo desactualizado, avísanos.
Paseo de la Castellana 40, 8ª planta, 28046 Madrid
Calle Aguacate 41, Edif. B3, planta 3ª, 28054 Madrid
Sí, somos reales. Con oficina, café y ganas de escucharte.
Para ti la ciberseguridad es una preocupación. Para nosotros, un proceso controlado. Escríbenos, llámanos o ven a vernos: a veces una conversación clara soluciona lo que cien correos no pueden.
Oficina comercial: +34 914 05 91 34 · Oficina técnica: +34 91 693 34 69 · info@l4e.es
Hablemos
Déjanos tus datos y te llamamos nosotros.