Oficina comercial
Paseo de la Castellana 40, 8ª planta, 28046 Madrid
Los incidentes van a ocurrir. La diferencia entre un susto y una catástrofe es saber de antemano quién decide y qué se hace. Hacemos de responsable de seguridad de tu empresa a tiempo parcial (lo que se llama CISO externo), preparamos el plan para cuando pase algo, lo ensayamos una vez al año y comprobamos que las copias se pueden recuperar.
La gobernanza de L4E incluye CISO externo (responsable de seguridad), gabinete de crisis por escrito, simulacro anual de mesa, verificación real de copias de seguridad con pruebas de restauración y revisión de la seguridad de los proveedores con acceso a tus sistemas. Dos reuniones al año con dirección, con indicadores claros.
Actualizado: octubre de 2026 · Revisado por el equipo de ciberseguridad de L4E
Gobernanza y gestión de crisis: propuesta en 24 h
Te llamamos, entendemos tu caso y te mandamos una propuesta cerrada.
| Qué es | Un responsable de seguridad externo, más el plan de crisis y la continuidad de tu negocio. |
|---|---|
| Para quién | Empresas sin responsable de seguridad, y direcciones a las que NIS2 hace responsables. |
| Cómo se paga | Incluido en Ciber 360; el plan de continuidad suelto, por proyecto. |
| Ritmo | Dos reuniones al año con dirección y un simulacro anual. |
| Normas que ayuda a cumplir | NIS2 (art. 20), ISO 27001, ENS (op.cont) y DORA. |
¿En tu empresa nadie lleva la seguridad? Pide que te llamemos y te decimos por dónde empezar.
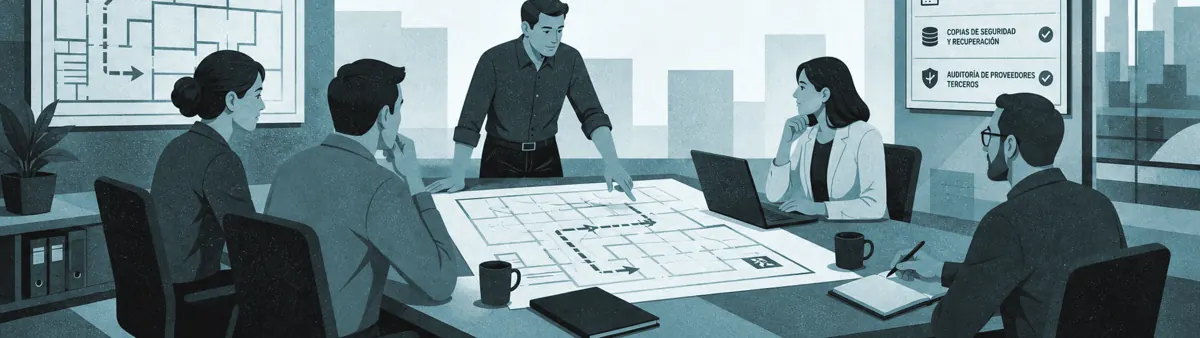
El manual de evacuación contra incendios que garantiza la continuidad de tu actividad si ocurre un incidente grave.
Hace lo mismo que un responsable de seguridad interno, pero a tiempo parcial: fija el plan, prioriza en qué gastar, habla con dirección en su idioma, coordina a proveedores y técnicos y responde cuando algo va mal.
Un CISO externo tiene sentido cuando contratar a alguien a tiempo completo no cuadra con tu tamaño, pero alguien tiene que gobernar la seguridad. Con NIS2, además, la dirección responde de la gestión del riesgo y debe formarse.
La regla básica: 3 copias de los datos, en 2 soportes distintos y 1 fuera de la empresa. Contra el ransomware, una de ellas debe ser inmutable o estar desconectada.
Pero lo que de verdad importa es restaurar. Definimos con dirección cuánto tiempo puede estar parado el negocio (RTO) y cuántos datos puede perder (RPO), y hacemos una restauración real para comprobar que se cumple.
Una persona de referencia, los accesos que acordemos por escrito y media hora al mes para revisar el informe. El resto lo hacemos nosotros.
| Servicio | Cómo se paga | Orientativo |
|---|---|---|
| CISO externo y gobernanza | Cuota mensual | Incluido en Ciber 360 |
| Plan de continuidad y gabinete de crisis | Proyecto | A medida |
| Simulacro de crisis de mesa | Por sesión | A medida |
Son ejemplos de propuestas reales, no tarifas. Es el pilar que da sentido al resto, por eso lo ofrecemos sobre todo dentro de Ciber 360. Si solo necesitas el plan de continuidad o un simulacro, te lo presupuestamos aparte.
Somos una ingeniería informática especializada en ciberseguridad. Operamos la tecnología nosotros; si ya tienes alguna herramienta buena, la aprovechamos.
Lo que suele preguntar quien lleva la informática antes de contratarlo.
| Dedicación | A tiempo parcial, dentro de Ciber 360. Dos reuniones al año con dirección, con indicadores de seguimiento. |
|---|---|
| Plan de crisis | Gabinete de crisis por escrito y protocolos de decisión. El simulacro de mesa y su frecuencia se ajustan a lo que necesites. |
| Continuidad | Análisis de impacto (BIA), objetivos de recuperación (RTO y RPO) y una prueba de restauración real, coordinada con tu informático o proveedor. |
| Proveedores | Revisión de los terceros que tienen acceso a tus sistemas. |
Es el pilar 7 de 8. Funciona por sí solo, pero rinde más con los otros siete: comparten inventario, consola y equipo.
Cumplimiento normativo: Cubre la gobernanza de NIS2 (art. 20, responsabilidad de la dirección), la continuidad de ISO 27001 (A.5.29 y A.5.30), el ENS (op.cont) y la gestión de terceros de DORA. Ver cumplimiento normativo.
Un SOC: alguien vigila tu empresa las 24 horas, también de noche y en vacaciones. Si pasa algo crítico, la plataforma lo contiene y te llamamos.
Desde 295 € / mes+ alta desde 750 € y el consumo de Azure
Ver servicio Pilar 8Convierte tu seguridad en un certificado (ISO 27001 o ENS) que puedas enseñar a clientes y en concursos públicos.
Desde 3.150 €
Ver servicio Ciber 360 completoUna sola dirección, una cuota mensual y el precio más bajo por servicio.
Ver Ciber 360Confianza que se construye con hechos.
Lo mismo que un responsable de seguridad interno, a tiempo parcial: fija el plan, prioriza inversiones, habla con dirección en su idioma y coordina a proveedores y técnicos.
Porque muchas empresas descubren que la copia no servía justo el día que la necesitaban. Hacemos una restauración controlada con tu informático o proveedor y medimos cuánto tarda.
Una reunión de dos horas con la dirección en la que planteamos un incidente realista (por ejemplo, un ransomware un viernes) y comprobamos si el plan funciona. Sale siempre algo que mejorar.
Guías y novedades de ciberseguridad para empresas. Más en el blog de L4E.
Contenido revisado en octubre de 2026. Si ves algo desactualizado, avísanos.
Paseo de la Castellana 40, 8ª planta, 28046 Madrid
Calle Aguacate 41, Edif. B3, planta 3ª, 28054 Madrid
Sí, somos reales. Con oficina, café y ganas de escucharte.
Para ti la ciberseguridad es una preocupación. Para nosotros, un proceso controlado. Escríbenos, llámanos o ven a vernos: a veces una conversación clara soluciona lo que cien correos no pueden.
Oficina comercial: +34 914 05 91 34 · Oficina técnica: +34 91 693 34 69 · info@l4e.es
Hablemos
Déjanos tus datos y te llamamos nosotros.