Pyramid Consulting · Pentesting
Pentesting para encontrar la puerta antes que el atacante
Pruebas de intrusión sobre su infraestructura con informe de hallazgos priorizado por riesgo y verificación posterior de las correcciones.
Un pentesting es un ataque simulado y autorizado. Una vez al año intentamos entrar en tus sistemas como lo haría un atacante, desde fuera y desde dentro. Te entregamos qué hemos encontrado, qué riesgo tiene y en qué orden arreglarlo.
La auditoría y el pentesting de L4E combinan pruebas de intrusión (externas, internas, web, API y nube), revisión de configuración y, si quieres, simulacro de phishing. Seguimos metodologías reconocidas (OWASP, PTES y MITRE ATT&CK). Entregamos informe técnico, resumen para dirección y, si nos lo pides en los 15 días siguientes, la comprobación de las correcciones. Un pentest de una aplicación web parte de unos 2.500 € y uno de infraestructura, de unos 2.700 €.
Actualizado: octubre de 2026 · Revisado por el equipo de ciberseguridad de L4E
Auditoría y pentesting: propuesta en 24 h
Te llamamos, entendemos tu caso y te mandamos una propuesta cerrada.
| Qué es | Pruebas de intrusión controladas para encontrar fallos antes que un atacante. |
|---|---|
| Para quién | Empresas a las que se lo pide un cliente, un banco, una licitación o su auditor, y cualquiera que nunca se haya probado. |
| Cómo se paga | Por proyecto: 50 % al firmar y 50 % a la entrega. |
| Plazo | De 5 días a 3 semanas, según el alcance. |
| Normas que ayuda a cumplir | DORA, ENS, NIS2 e ISO 27001. |
¿En tu empresa nadie lleva la seguridad? Pide que te llamemos y te decimos por dónde empezar.
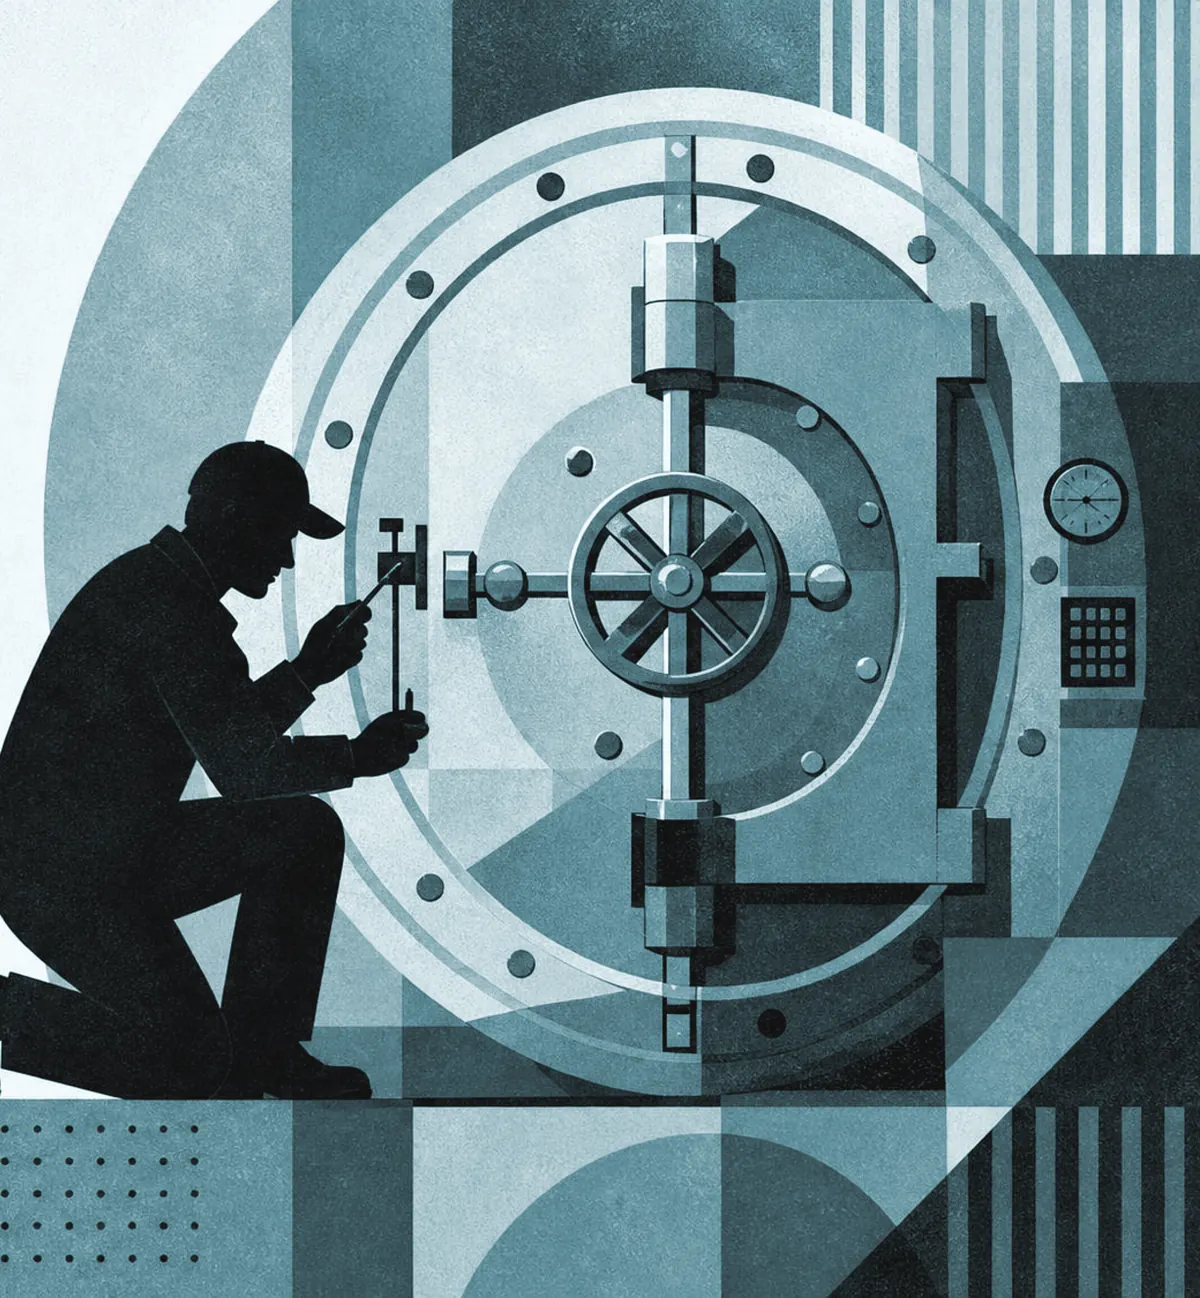
Es como contratar a un cerrajero experto para que intente forzar las cerraduras de tu negocio y te diga por dónde podría colarse un intruso.
En caja negra partimos de cero, como un atacante externo que solo conoce tu nombre. En caja gris nos das un usuario normal, para ver hasta dónde llega alguien que ya está dentro (un empleado, un proveedor, una contraseña robada). En caja blanca se revisa también el código; la ofrecemos como servicio opcional.
Para la mayoría de empresas recomendamos combinar un pentesting externo en caja negra con uno interno en caja gris: es lo más parecido a cómo entran de verdad.
Un resumen para dirección en una página; cada hallazgo con su criticidad (CVSS), evidencias y cómo reproducirlo; recomendaciones concretas, ordenadas por riesgo; y, si lo pides en los 15 días siguientes, la comprobación de que las correcciones funcionan.
Desconfía de los informes que son la salida de un escáner automático con tu logo. Lo que vale de un pentest es lo que no ven las herramientas. Lo ideal es hacerlo al menos una vez al año y después de cada cambio importante.
Una persona de referencia, los accesos y autorizaciones que acordemos por escrito y una reunión para revisar el informe final. El resto lo hacemos nosotros.
| Servicio | Cómo se paga | Orientativo |
|---|---|---|
| Pentest de infraestructura externa (caja negra) | Proyecto, 5–12 días | Desde 2.700 € |
| Pentest de aplicación web | Proyecto | Desde 2.500 € |
| Pentest de API REST (caja gris) | Proyecto, ≈15 días | Desde 4.750 € |
| Auditoría completa: OSINT, pentest interno, web, nube y phishing | Proyecto, 2–3 semanas | ≈5.400 € |
Son ejemplos de propuestas reales, no tarifas. El precio depende sobre todo del número de IP, aplicaciones y entornos. Pago 50 % al firmar y 50 % a la entrega. Dentro de Ciber 360 la auditoría anual está incluida.
Somos una ingeniería informática especializada en ciberseguridad. Operamos la tecnología nosotros; si ya tienes alguna herramienta buena, la aprovechamos.
Lo que suele preguntar quien lleva la informática antes de contratarlo.
| Quién lo hace | Nuestro equipo de ciberseguridad, en una empresa certificada en el Esquema Nacional de Seguridad (categoría Alta), con las metodologías de referencia del sector: OWASP, PTES y MITRE ATT&CK. |
|---|---|
| Tipos de prueba | Externa, interna, aplicaciones web, API, nube y Microsoft 365, en caja negra o gris. La caja blanca (revisión del código) se ofrece como servicio opcional. |
| Reglas del juego | Alcance, fechas y límites, acordados por escrito antes de empezar. Identificamos y validamos las vulnerabilidades; solo las explotamos si nos lo pides. Las pruebas de más impacto se hacen en una ventana que acordamos contigo, o en preproducción. |
| Informe | Resumen ejecutivo y, por cada hallazgo: criticidad (CVSS), evidencias, pasos para reproducirlo y recomendación. |
| Después | Comprobamos sin coste que los fallos encontrados están corregidos si nos lo pides en los 15 días siguientes al informe, o en el plazo que acordemos. Para una revisión más amplia, se presupuesta. Las evidencias se destruyen, con certificado, a los 30 días de que aceptes el informe (o de la comprobación de las correcciones, si la pides). |
Es el pilar 5 de 8. Funciona por sí solo, pero rinde más con los otros siete: comparten inventario, consola y equipo.
Cumplimiento normativo: Aporta las pruebas técnicas que piden DORA (art. 24 y 25), el ENS (auditoría técnica), NIS2 (art. 21.2.f) e ISO 27001 (A.8.8 y A.8.29). Ver cumplimiento normativo.
Instalamos solos los parches de seguridad de sistemas y programas, fuera de horario. Lo que no se puede automatizar te lo decimos cada semana.
Va con la protección de equipos
Ver servicio Pilar 6Te avisamos si las contraseñas o los datos de tu empresa aparecen filtrados o a la venta en Internet (la llamada dark web).
Incluido en Ciber 360 · Diagnóstico gratis
Ver servicio Ciber 360 completoUna sola dirección, una cuota mensual y el precio más bajo por servicio.
Ver Ciber 360Pyramid Consulting · Pentesting
Pruebas de intrusión sobre su infraestructura con informe de hallazgos priorizado por riesgo y verificación posterior de las correcciones.
Confianza que se construye con hechos.
Las pruebas se acuerdan antes por escrito: qué, cuándo y hasta dónde. Las de más impacto se hacen en una ventana que acordamos contigo, o en preproducción.
El escaneo es automático y da una lista larga de posibles fallos. El pentest lo hace una persona que comprueba cuáles son reales y hasta dónde podría llegar un atacante. Solo explotamos una vulnerabilidad si nos lo pides.
Sí, sin coste si nos lo pides en los 15 días siguientes al informe (o en el plazo que acordemos): comprobamos que los fallos encontrados están corregidos y lo reflejamos en el informe final. Más tarde, o para una revisión más amplia, se presupuesta.
Guías y novedades de ciberseguridad para empresas. Más en el blog de L4E.
Contenido revisado en octubre de 2026. Si ves algo desactualizado, avísanos.
Paseo de la Castellana 40, 8ª planta, 28046 Madrid
Calle Aguacate 41, Edif. B3, planta 3ª, 28054 Madrid
Sí, somos reales. Con oficina, café y ganas de escucharte.
Para ti la ciberseguridad es una preocupación. Para nosotros, un proceso controlado. Escríbenos, llámanos o ven a vernos: a veces una conversación clara soluciona lo que cien correos no pueden.
Oficina comercial: +34 914 05 91 34 · Oficina técnica: +34 91 693 34 69 · info@l4e.es
Hablemos
Déjanos tus datos y te llamamos nosotros.