Oficina comercial
Paseo de la Castellana 40, 8ª planta, 28046 Madrid
Muchos ataques aprovechan fallos que ya tenían arreglo. Por eso instalamos solos las actualizaciones de seguridad de tus equipos y programas. Lo hacemos fuera de horario. Y cada semana te contamos qué se ha hecho y qué falta.
El mantenimiento y parcheo de L4E instala automáticamente los parches de seguridad de Windows, macOS, Linux y de las aplicaciones de terceros más habituales (navegadores, Office, Adobe, Java…), sin interrumpir la jornada. Cada semana recibes un informe con lo aplicado, lo pendiente y recomendaciones directas para tu informático o proveedor.
Actualizado: octubre de 2026 · Revisado por el equipo de ciberseguridad de L4E
Mantenimiento y parcheo: propuesta en 24 h
Te llamamos, entendemos tu caso y te mandamos una propuesta cerrada.
| Qué es | Instalación automática de los parches de seguridad de sistemas operativos y aplicaciones. |
|---|---|
| Para quién | Empresas cuyo IT no llega a parchear a tiempo, o que no tienen IT. |
| Cómo se paga | Por equipo, normalmente junto a la protección de endpoints. |
| Arranque | 1–2 semanas; el primer informe llega el primer mes. |
| Normas que ayuda a cumplir | ISO 27001 (A.8.8), ENS (op.exp.4) y NIS2. |
¿En tu empresa nadie lleva la seguridad? Pide que te llamemos y te decimos por dónde empezar.
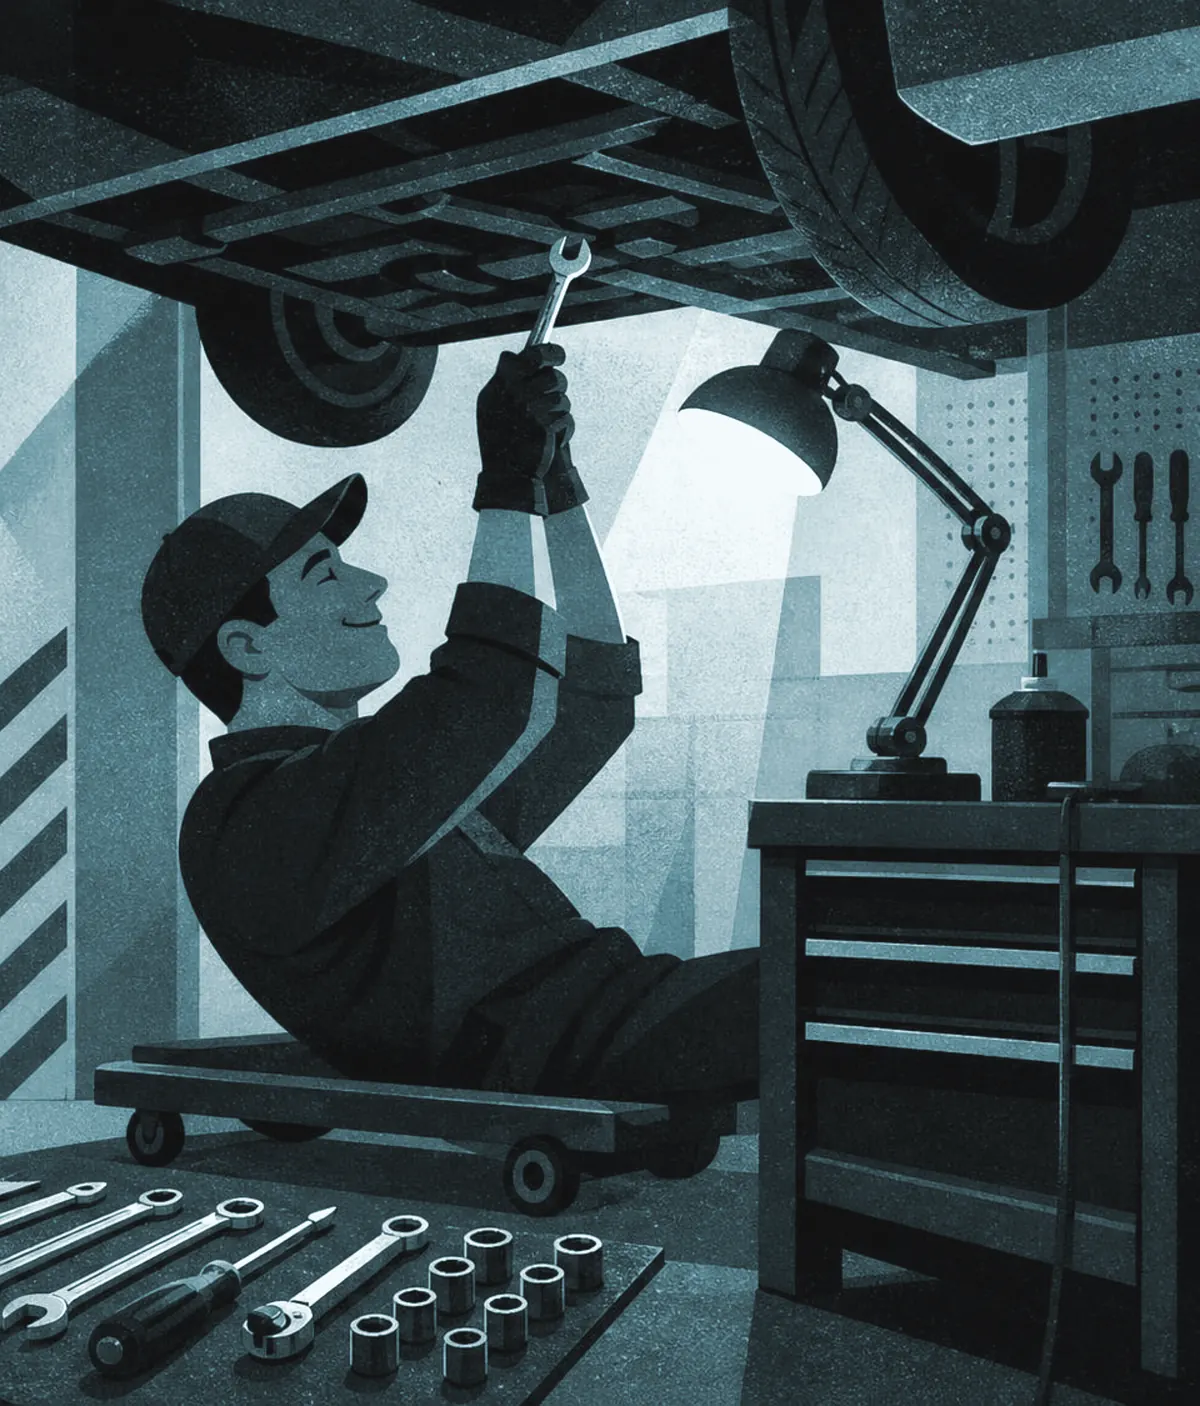
Es como tener un mecánico de confianza que revisa tus vehículos por la noche y cambia las piezas gastadas antes de que te dejen tirado en la carretera.
Una gran parte de los ataques aprovechan fallos que ya tenían parche desde hacía meses. El catálogo de vulnerabilidades explotadas de la agencia estadounidense CISA lo deja claro: los atacantes no necesitan fallos nuevos si los viejos siguen abiertos.
Y el margen se ha acortado. Entre que se publica un fallo grave y que se empieza a explotar pasan a veces solo unos días. Los críticos hay que parchearlos en días, no en meses. Es la medida de seguridad con mejor relación entre lo que cuesta y lo que evita.
Trabajamos por anillos. Primero un grupo piloto de equipos (normalmente el de IT y algunos voluntarios); unos días después, el resto. Los servidores van con una ventana pactada contigo, y siempre fuera del horario laboral.
Si un parche da problemas, se retira en el grupo piloto antes de llegar a toda la empresa. Cada semana te llega un informe con lo aplicado, lo pendiente y lo que no se puede automatizar, con instrucciones concretas para tu informático o proveedor.
Una persona de referencia, los accesos que acordemos por escrito y media hora al mes para revisar el informe. El resto lo hacemos nosotros.
| Servicio | Cómo se paga | Orientativo |
|---|---|---|
| Parcheo automático de puestos y servidores | Por equipo y mes | Se presupuesta junto a la protección de endpoints |
| Parcheo manual de lo que no se puede automatizar | Por bolsa de horas | A consultar |
| Firmware de firewall, switches y routers | Por proyecto | A consultar |
Son ejemplos de propuestas reales, no tarifas. Normalmente va unido a la protección de endpoints, porque usa la misma consola y el mismo inventario. Dentro de Ciber 360 está incluido el parcheo automatizable; el manual y el de electrónica de red se presupuesta aparte.
Somos una ingeniería informática especializada en ciberseguridad. Operamos la tecnología nosotros; si ya tienes alguna herramienta buena, la aprovechamos.
Lo que suele preguntar quien lleva la informática antes de contratarlo.
| Qué se actualiza | Windows, macOS y Linux, y las aplicaciones de terceros más habituales (navegadores, Office, lectores PDF, Java…). |
|---|---|
| Cómo se despliega | Por anillos: primero un grupo piloto y, unos días después, el resto. Los servidores, en una ventana pactada y fuera de horario. |
| Si un parche da problemas | Se retira en el grupo piloto antes de llegar a toda la empresa. |
| Qué no incluye | Aplicaciones a medida, sistemas sin soporte del fabricante y firmware de la electrónica de red: se señalan en el informe y se presupuestan aparte. |
Es el pilar 2 de 8. Funciona por sí solo, pero rinde más con los otros siete: comparten inventario, consola y equipo.
Cumplimiento normativo: Responde a la gestión de vulnerabilidades técnicas que exigen ISO 27001 (A.8.8), el ENS (op.exp.4, mantenimiento y actualizaciones) y NIS2 (art. 21.2.e). Ver cumplimiento normativo.
Que ningún ordenador, servidor o móvil sea la puerta de entrada: antivirus avanzado (EDR) instalado por nosotros, que revisamos en horario laboral (con el SOC, también fuera de horario).
4,50 € / equipo / mes+ licencia de Microsoft Defender P2, aparte (unos 5 € / usuario / mes)
Ver servicio Pilar 5Un pentesting: un experto intenta entrar en tus sistemas, como haría un atacante, y te dice qué arreglar primero.
Desde 2.500 €
Ver servicio Ciber 360 completoUna sola dirección, una cuota mensual y el precio más bajo por servicio.
Ver Ciber 360Confianza que se construye con hechos.
Por eso no parcheamos todo a la vez. Aplicamos primero a un grupo piloto, esperamos unos días y después al resto. Si algo falla, se retira el parche en ese grupo.
Sí, con ventanas acordadas contigo. Los servidores críticos se parchean con alguien de tu equipo o del nuestro pendiente.
Lo que no se puede automatizar (aplicaciones a medida, sistemas sin soporte) y el firmware de la electrónica de red. Te lo señalamos en el informe y, si quieres, lo hacemos nosotros por horas.
Contenido revisado en octubre de 2026. Si ves algo desactualizado, avísanos.
Paseo de la Castellana 40, 8ª planta, 28046 Madrid
Calle Aguacate 41, Edif. B3, planta 3ª, 28054 Madrid
Sí, somos reales. Con oficina, café y ganas de escucharte.
Para ti la ciberseguridad es una preocupación. Para nosotros, un proceso controlado. Escríbenos, llámanos o ven a vernos: a veces una conversación clara soluciona lo que cien correos no pueden.
Oficina comercial: +34 914 05 91 34 · Oficina técnica: +34 91 693 34 69 · info@l4e.es
Hablemos
Déjanos tus datos y te llamamos nosotros.