Actualizado el 21-11-2026. Las condiciones de Anthropic cambian; revisa siempre las páginas oficiales enlazadas al final.
La privacidad de datos en Claude es la primera duda de cualquier empresa que empieza a usar IA: ¿se usan mis datos para entrenar?, ¿cuánto tiempo se guardan?, ¿cumple con el RGPD? La respuesta corta es «depende de qué Claude uses». Aquí tienes la respuesta completa, ordenada y con las fuentes oficiales de Anthropic.
En un minuto
- Lo que más importa es el tipo de cuenta. Las cuentas personales (Free, Pro, Max y Ultra) tienen condiciones de consumidor. Team, Enterprise y la API tienen condiciones de empresa, con contrato de encargo del tratamiento.
- Entrenamiento: con cuentas de empresa, Anthropic se compromete a no entrenar con tu contenido, salvo que envíes opiniones (el pulgar arriba o abajo) o lo autorices. En las personales depende de una opción del usuario.
- Plazos: en la API, lo estándar son 30 días; en Team y Enterprise, el historial se guarda mientras no lo borres (en Enterprise puedes fijar un plazo); en las cuentas personales, el chat se borra del sistema 30 días después de que lo elimines, pero hasta 5 años si permitiste el entrenamiento.
- Siempre hay excepciones: lo que los sistemas de seguridad marcan como posible abuso se puede guardar hasta 2 años, y lo que exija la ley.
- RGPD: con cuentas de empresa del Espacio Económico Europeo contratas con Anthropic Ireland y el contrato de encargo va incluido. Pero hoy la API de Anthropic no permite elegir procesar los datos en la UE.
Cuatro palabras que conviene tener claras
- API: la forma de usar Claude desde un programa o una aplicación propia, no desde la web de chat. Se gestiona en la Claude Console, el panel para desarrolladores.
- Encargado del tratamiento: quien trata datos personales por cuenta de tu empresa y siguiendo sus instrucciones. Tu empresa es la responsable.
- Retención cero (ZDR): acuerdo con Anthropic para que no almacene tus preguntas y respuestas una vez entregada la respuesta.
- Transferencia internacional: cuando los datos personales salen del Espacio Económico Europeo, por ejemplo a EE. UU. Necesita garantías, como las cláusulas contractuales tipo que aprueba la Comisión Europea.
Primero: ¿qué Claude estás usando?
Cómo saberlo: en claude.ai, entra en Ajustes y mira tu plan. Si pone Free, Pro, Max o Ultra, es una cuenta personal, aunque la pague la empresa. Ojo: Claude Code con una cuenta Pro o Max también sigue las condiciones de consumidor.
| Lo que usas | ¿Entrena con tu contenido? | Si no borras nada | Si borras |
|---|---|---|---|
| Cuenta personal (Free, Pro, Max, Ultra) | Solo si el usuario lo permite | El historial se queda en tu cuenta | Fuera del sistema en 30 días. Si permitiste entrenar, hasta 5 años desidentificado y sin poder retirar lo ya entrenado |
| Team | No, salvo opiniones o autorización | El historial se queda; Team no permite fijar un plazo | Fuera del sistema en 30 días |
| Enterprise | No, salvo opiniones o autorización | Indefinidamente, salvo que fijes un plazo (mínimo 30 días) | Fuera del sistema en 30 días |
| API (aplicaciones propias) | No, salvo opiniones o autorización | Retención estándar de 30 días; más en algunas funciones (ver abajo); sin guardar en reposo con ZDR | — |
| Claude en Amazon Bedrock o en Google Cloud gestionado por Google | Según las condiciones del proveedor | Según el proveedor | Según el proveedor |
En las dos últimas plataformas, el encargado del tratamiento es el proveedor de nube. En cambio, en Microsoft Foundry y en Google Cloud gestionado por Anthropic, el encargado sigue siendo Anthropic.
«Desidentificado» no es anónimo: se quitan identificadores de la cuenta, pero la conversación se conserva, con lo que hubieras pegado en ella, incluidos datos de terceros.
El error más habitual: que los empleados usen su cuenta personal de Claude, o de cualquier otra IA, para trabajar con datos de la empresa.
¿Usan mis datos para entrenar sus modelos?
Cuentas de empresa (Team, Enterprise, API). Los términos comerciales de Anthropic dicen que no puede entrenar modelos con el contenido del cliente. Hay dos excepciones:
– Opiniones e informes de error: si pulsas el pulgar arriba o abajo o envías un informe, ese contenido se puede usar. Se guarda hasta 5 años, desvinculado de tu identidad. En Team y Enterprise, los propietarios de la organización pueden desactivar el envío de opiniones.
– Autorización expresa del cliente.
Cuentas personales. Depende de la opción «Help improve our AI models» (ayudar a mejorar los modelos), en Ajustes > Privacidad:
– Activada: los chats que inicies o retomes desde entonces se pueden usar para entrenar y guardar hasta 5 años, desidentificados.
– Desactivada: no se usan los chats nuevos. Lo que ya se usó no se puede retirar de entrenamientos hechos.
¿Cuánto tiempo se guardan mis datos?
En Team y Enterprise
- Los chats se guardan en el producto para que tengas tu historial.
- Cuando se borra un chat, desaparece del sistema en 30 días, con excepciones: contenido marcado por seguridad, obligaciones legales y artefactos compartidos con enlace público.
- Solo Enterprise permite fijar un plazo de conservación, en Configuración de la organización > Datos y privacidad, con un mínimo de 30 días. Si no lo fijas, se guarda indefinidamente. En Team no hay esa opción documentada.
En la API
- La retención estándar del contenido es de 30 días. La Claude Console la llama «Retención de datos estándar (retención de 30 días)».
- Con retención cero (ZDR), Anthropic no almacena en reposo tus preguntas ni las respuestas una vez entregada la respuesta. Se pide al equipo comercial de Anthropic y se activa organización por organización.
- Fable y Mythos, los modelos más avanzados, obligan a guardar las conversaciones al menos 30 días, también en Bedrock y en Google Cloud, y no admiten ZDR salvo autorización expresa. Según Anthropic, algunos abusos solo se detectan viendo muchas peticiones juntas, y esos datos los analizan sistemas automáticos de seguridad.
En las cuentas personales
- El historial se queda en tu cuenta hasta que lo borres. Un chat borrado desaparece del sistema en 30 días.
- Si permitiste el entrenamiento, hasta 5 años desidentificado.
En todos los casos
- Contenido marcado por los sistemas de seguridad como posible abuso: hasta 2 años, y las puntuaciones de esos sistemas, hasta 7.
- Opiniones e informes de error: hasta 5 años.
- Obligaciones legales: lo que exija la ley.
Para equipos técnicos: lo que hay que saber de ZDR
- ZDR no cubre la Claude Console (incluida su área de pruebas), las cuentas personales ni las interfaces de chat de Team y Enterprise. Claude Code en Enterprise tiene su propia oferta.
- Aun con ZDR, se conserva el contenido marcado por seguridad (hasta 2 años) y lo que exija la ley. Si activas las métricas de Claude Code, las estadísticas de uso quedan fuera.
- Algunas funciones de la API guardan datos por su naturaleza. Usarlas con ZDR equivale a salir de la retención cero para esos datos:
| Función | Qué se guarda |
|---|---|
| Procesamiento por lotes | 29 días |
| Subida de ficheros (Files API) | Hasta que los borres o venzan |
| Ejecución de código | Hasta 30 días |
| Agentes gestionados (Managed Agents) | Las conversaciones, hasta que las borres |
| Salidas estructuradas | Solo el esquema, 24 horas desde su último uso |
- El registro de actividad de cumplimiento (Activity Feed) se guarda 6 años, y las transcripciones de sesiones locales de Claude Code o Cowork, 6 años por defecto o el plazo que fije la organización.
- Si tratas datos de salud, Anthropic remite a su configuración específica para datos sanitarios, no a ZDR.
RGPD: lo que tienes que saber
- Quién es quién. Con cuentas de empresa, tu empresa es la responsable del contenido que envía y Anthropic es su encargada. Para los datos de tu cuenta y de uso, y para algunos fines propios como la seguridad (contenido marcado, vigilancia de abusos) o las opiniones que se usan para entrenar, Anthropic se rige por su propia política de privacidad.
- Con cuentas personales, Anthropic trata el contenido como responsable, con condiciones de consumidor. Meter ahí datos personales de tu empresa equivale a cedérselos a un tercero sin contrato de encargo. Por eso no sirven para trabajar con esos datos.
- El contrato de encargo va incluido automáticamente en los términos comerciales; al aceptarlos, lo aceptas.
- Con quién contratas: si tu empresa está en el Espacio Económico Europeo, los términos comerciales indican Anthropic Ireland, Limited.
- Transferencias: el contrato incorpora las cláusulas contractuales tipo de la Comisión Europea, con ley y tribunales de Irlanda. Además, deberías documentar tu evaluación del impacto de la transferencia.
- Dónde se procesan: la API de Anthropic solo permite elegir EE. UU. o «global» (cualquier región, también países que no conoces de antemano), y los datos en reposo de un espacio de trabajo solo pueden estar en EE. UU. No hay opción UE. Si necesitas que todo se quede en Europa, pregunta a tu proveedor de nube si ofrece Claude en regiones europeas y con qué condiciones; no lo hemos verificado.
- Brechas: Anthropic se compromete a avisarte sin demora indebida y en un máximo de 48 horas.
- Subencargados: la lista está en el Trust Center de Anthropic, y tienes 15 días para oponerte cuando te avisan de uno nuevo.
- Al terminar el contrato: devolución o borrado de los datos en 30 días.
Esto no es asesoramiento jurídico. Tu delegado de protección de datos o tu asesor debe revisar tu caso, sobre todo si tratas categorías especiales de datos, como los de salud.
Antes de enviar datos personales a una IA: lista de comprobación
- ¿Es una cuenta de empresa? Si no, no envíes datos personales.
- ¿Está anotado en tu registro de actividades quién es el encargado (Anthropic Ireland o tu proveedor de nube) y a qué países pueden ir los datos?
- ¿Has hecho la evaluación de impacto de la transferencia, sabiendo que en la API de Anthropic no hay opción UE?
- ¿Has fijado la retención? En Enterprise, el plazo en Configuración de la organización > Datos y privacidad; en la API, ZDR si lo necesitas.
- ¿Has decidido sobre las opiniones? Los propietarios de Team y Enterprise pueden desactivar su envío desde la configuración de la organización.
- ¿Usas funciones o modelos que obligan a guardar datos (lotes, ficheros, ejecución de código, Fable o Mythos)?
- ¿Necesitas de verdad ese dato? Quitar nombres, DNI y datos de contacto antes de enviarlo (seudonimizar) es la mejor protección.
- ¿Lo sabe la gente afectada? Si el uso de IA cambia lo que dice tu cláusula de privacidad, actualízala.
- ¿El tratamiento es de alto riesgo? Entonces toca una evaluación de impacto en protección de datos.
Una política interna de uso de IA, en una página
Si no hay norma, cada empleado decide. Una política sencilla debería decir:
– Qué herramientas de IA están permitidas y con qué cuentas (solo las de empresa).
– Qué datos no se pueden meter nunca: datos personales de clientes o empleados, salvo en herramientas aprobadas para ello, y secretos de empresa.
– Quién aprueba una herramienta nueva.
– Qué hacer si alguien se equivoca y a quién avisar.
– Formación: el Reglamento Europeo de IA ya obliga a que quien usa IA en la empresa tenga un nivel suficiente de conocimientos (art. 4).
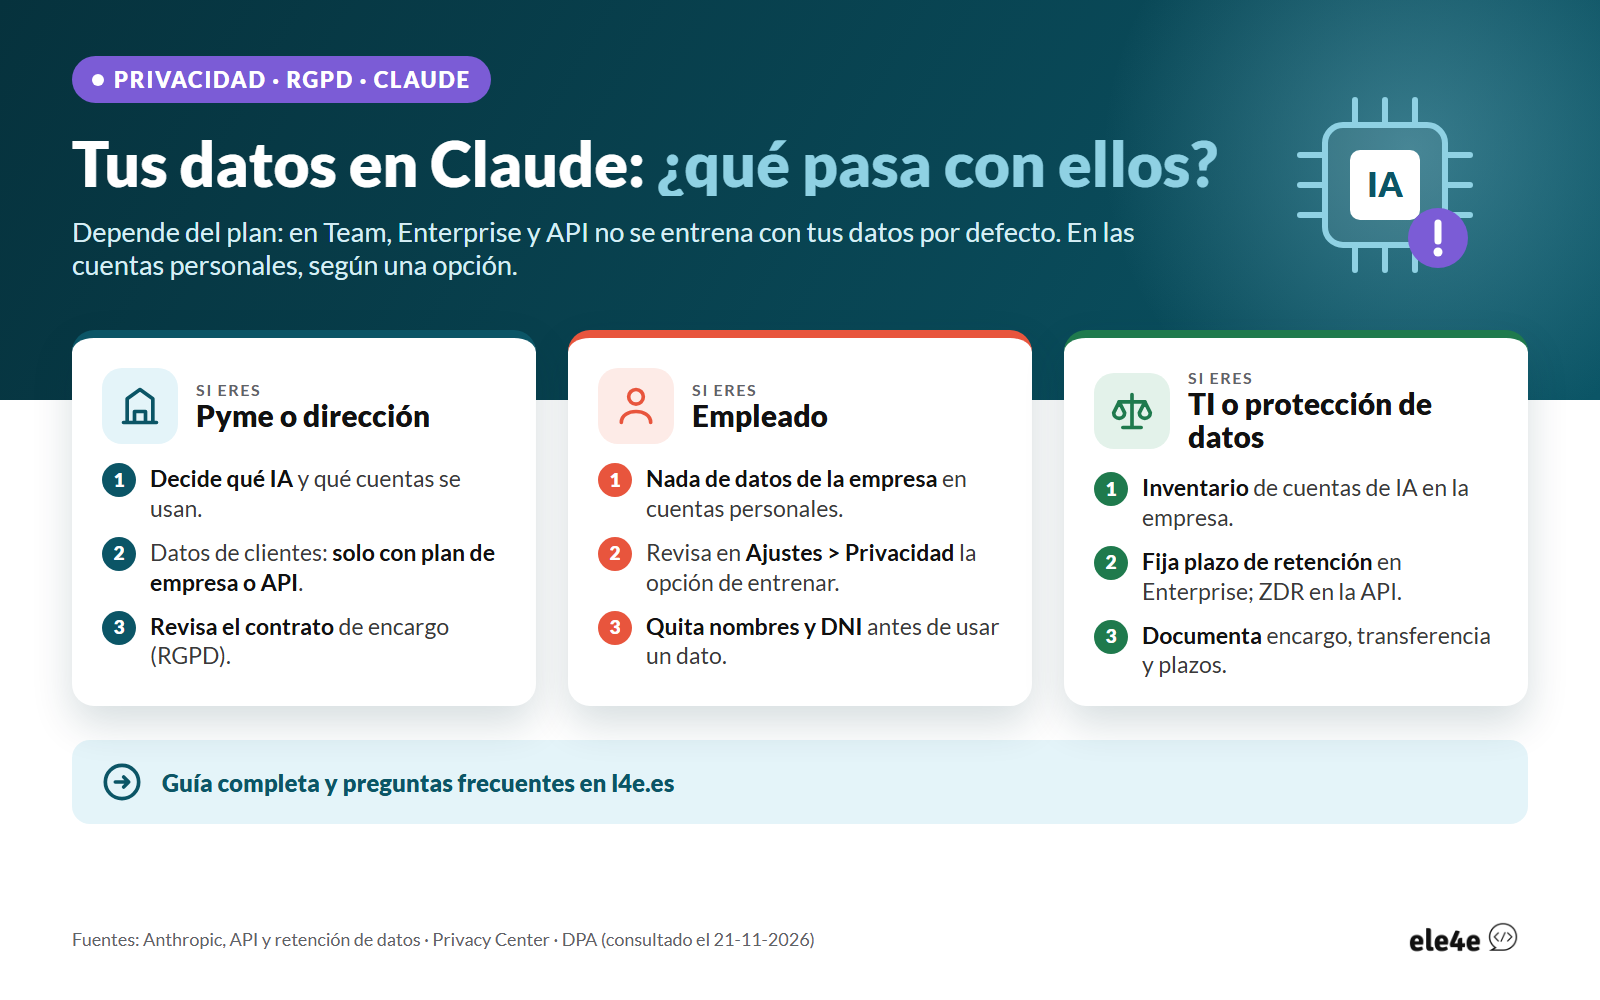
Qué hago hoy, según quién eres
Si diriges una pyme o eres de dirección
- Aprueba una política de uso de IA como la de arriba.
- Si vais a usar Claude con datos de clientes o empleados, hacedlo con un plan de empresa o con la API, nunca con cuentas personales.
- Pide a quien lo gestione que revise la lista de comprobación.
Si eres empleado
- No pegues datos de clientes, compañeros o de la empresa en una cuenta personal de IA. Usa la herramienta que te dé la empresa.
- Si usas Claude a título personal, decide en Ajustes > Privacidad si quieres que tus chats ayuden a entrenar.
- Ante la duda, quítale al dato nombres y números de identificación, o pregunta antes.
Si eres responsable de TI, de protección de datos o de cumplimiento
- Haz inventario de cuentas de IA, también las que se pagan con tarjeta personal.
- En Enterprise, fija un plazo de retención: si no, se guarda indefinidamente.
- En la API, valora ZDR si tratas datos sensibles, y revisa qué funciones y modelos lo anulan.
- Documenta el encargo, la transferencia y los plazos, y suscríbete a los avisos de nuevos subencargados.
Preguntas frecuentes
¿Anthropic lee mis conversaciones?
Con cuentas de empresa no usa tu contenido para entrenar salvo las excepciones vistas. Sus sistemas automáticos de seguridad analizan las conversaciones para detectar abusos, y el contenido que marcan se puede revisar y guardar hasta 2 años.
Si borro un chat, ¿desaparece de verdad?
Desaparece de tu historial al momento y del sistema en 30 días. Salvo estas excepciones: contenido marcado por seguridad, lo que exija la ley, opiniones que hubieras enviado, artefactos con enlace público y, en cuentas personales con el entrenamiento activado, lo ya usado para entrenar.
¿Puedo pedir que los datos se procesen en Europa?
Con la API de Anthropic, hoy no: solo EE. UU. o «global». Si es un requisito, pregunta a tu proveedor de nube por regiones europeas.
¿Es lo mismo usar Claude por Amazon Bedrock que directamente?
No. En Bedrock, y en Google Cloud cuando lo gestiona Google, el encargado es el proveedor de nube y aplican sus condiciones. En Microsoft Foundry el encargado sigue siendo Anthropic. Y con Fable o Mythos, los 30 días de retención se aplican en todas.
¿Y si un empleado ya usó su cuenta personal con datos de clientes?
Que borre esos chats, desactive la opción de entrenamiento y avise a quien lleve la protección de datos. Si el entrenamiento estaba activado, lo ya usado no se puede retirar. Hay que valorar si es una brecha de seguridad y, si supone un riesgo para las personas, notificarla a la Agencia Española de Protección de Datos en un plazo de 72 horas. Después, política clara y formación.
¿Esto vale para otras IA, como ChatGPT o Copilot?
Las preguntas son las mismas (entrenamiento, plazos, encargo, transferencias), pero las respuestas cambian en cada proveedor. Revisa sus condiciones con esta misma lista.
Cómo te ayuda L4E
Te ayudamos a usar la IA sin sustos con los datos: elegir herramientas y planes, configurar la retención, redactar la política interna de uso, revisar los contratos y dejarlo encajado con el RGPD, el ENS o la ISO 27001.
- Consultoría de IA
- Responsable de seguridad externo (CISO)
- También te puede interesar: Agentes de IA en ciberseguridad: cómo usarlos para defenderte sin perder el control
Referencias tomadas para este artículo
- Anthropic: API y retención de datos y Residencia de datos
- Anthropic Privacy Center: retención de datos comerciales, uso para entrenamiento, retención en cuentas personales, acuerdo de encargo y retención personalizada en Enterprise
- Anthropic: Modelos Cubiertos
- Anthropic: Data Processing Addendum y términos comerciales
