Hay ataques reales contra cortafuegos Check Point y SonicWall, y Fortinet ha publicado 8 fallos críticos. Te contamos qué ha pasado y, sobre todo, qué hacer hoy según quién eres.
Qué ha pasado
Entre finales de octubre y mediados de noviembre de 2026, tres fabricantes de cortafuegos muy presentes en pymes han publicado avisos importantes. En dos de ellos ya hay ataques reales.
- Check Point: entre el 30 de octubre y el 4 de noviembre hubo ataques contra cortafuegos que no se habían actualizado y tenían portales web expuestos a Internet, según INCIBE-CERT.
- Primer paso: los atacantes entraron por un fallo de esos portales («PHP2Shell», CVE-2026-109618 y CVE-2026-109619).
- Segundo paso: con otro fallo (CVE-2026-123039) tomaron el control total del equipo.
- Alcance: Check Point dice haber visto ataques contra «un par de docenas» de clientes.
- SonicWall (aviso del 6-11, actualizado el 9-11): corrige 7 fallos en sus cortafuegos.
- El más grave (CVE-2026-19868): puede permitir saltarse el inicio de sesión con SAML en la VPN SSL, y con él la doble autenticación.
- Si se explota: SonicWall habla de una «posible explotación». INCIBE-CERT y la agencia de ciberseguridad de EE. UU. (CISA) lo dan por explotado.
- Los otros 6: no dependen de SAML. Uno permite tumbar la VPN SSL sin credenciales y otros dos afectan a la interfaz de administración.
- Fortinet (10-11; INCIBE-CERT lo recogió el 11-11): 8 fallos críticos, tres en FortiOS (sus cortafuegos FortiGate) y cinco en sus consolas FortiManager y FortiAnalyzer. Ni Fortinet ni INCIBE-CERT los dan como explotados.
¿Por qué importa? El cortafuegos es la puerta de entrada de la empresa. Si cae, el atacante está dentro de la red y nadie suele mirarlo hasta que algo falla.
¿Me afecta?
Paso 1: averigua qué cortafuegos tenéis. Suele estar junto al router. La marca aparece en la etiqueta, en la factura o en el contrato de mantenimiento. Si no lo sabes, pregúntaselo a tu proveedor de informática.
Paso 2: compara la versión con esta tabla. Esta parte la tiene que hacer quien administra el equipo:
| Marca | ¿Cuándo te afecta? | Versión corregida |
|---|---|---|
| SonicWall Gen7 (TZ 270 a 670, NSa 2700 a 6700, NSsp, NSv 270/470/870) | Versión 7.3.3-7015 o anterior: actualiza siempre. El fallo explotado solo afecta si usas SAML para entrar en la VPN SSL. | 7.3.4-7013 o superior |
| SonicWall Gen8 (TZ 80 a 680, NSa 2800 a 5800, NSv XS/S/M/L) | Versión 8.2.2-8015 o anterior: ídem. | 8.2.3-8015 o superior |
| Check Point Force Firewalls, Security Gateways y Cloud Firewalls | Versiones R80 a R82.20 con alguno de estos portales activo: Mobile Access, VPN con SSL Network Extender, VPN con SAML, portal cautivo, portal UserCheck o Zero Phishing. Prioridad máxima si están expuestos a Internet. | Jumbo Hotfix R82.20 Take 14, R82.10 Take 52, R82 Take 132 o R81.20 Take 174 |
| Check Point Spark (equipos pequeños de oficina) | R81.10.x y R82.00.x con alguno de esos portales activo (Mobile Access y SSL Network Extender no aplican en Spark) | R82.00.11 o R81.10.17 con la compilación del aviso sk1000302 |
| Fortinet FortiGate (FortiOS) | FortiOS 8.0.0–8.0.1, 7.6.0–7.6.7, 7.4.0–7.4.12, 7.2.0–7.2.13 y la rama 7.0. Los tres fallos críticos requieren que uses OSPF, iBGP o alta disponibilidad FGSP, algo poco habitual en una pyme. | 8.0.2, 7.6.8, 7.4.13 o 7.2.14. La 7.0 no tiene parche: hay que pasar a una rama corregida |
| Fortinet FortiManager / FortiAnalyzer (consolas de gestión) | Si los tenéis, revisa el aviso de INCIBE-CERT: hay ramas que aún esperan parche (8.0) o que hay que migrar (7.0) | Según el aviso de INCIBE-CERT del 11-11 |
Equipos antiguos:
– Check Point R80.x, R81 y R81.10 están fuera de soporte.
– R81.10: tiene un parche suelto para el fallo de los portales (aviso sk1000302), pero no para el de control total.
– R80.x y R81: el aviso no ofrece parche para estas versiones.
– En todos los casos: planifica la actualización a una versión con soporte.
– SonicWall Gen6 no aparece en el aviso, pero está fuera de soporte y no va a recibir parches. Planifica su sustitución.
Qué hago hoy, según quién eres
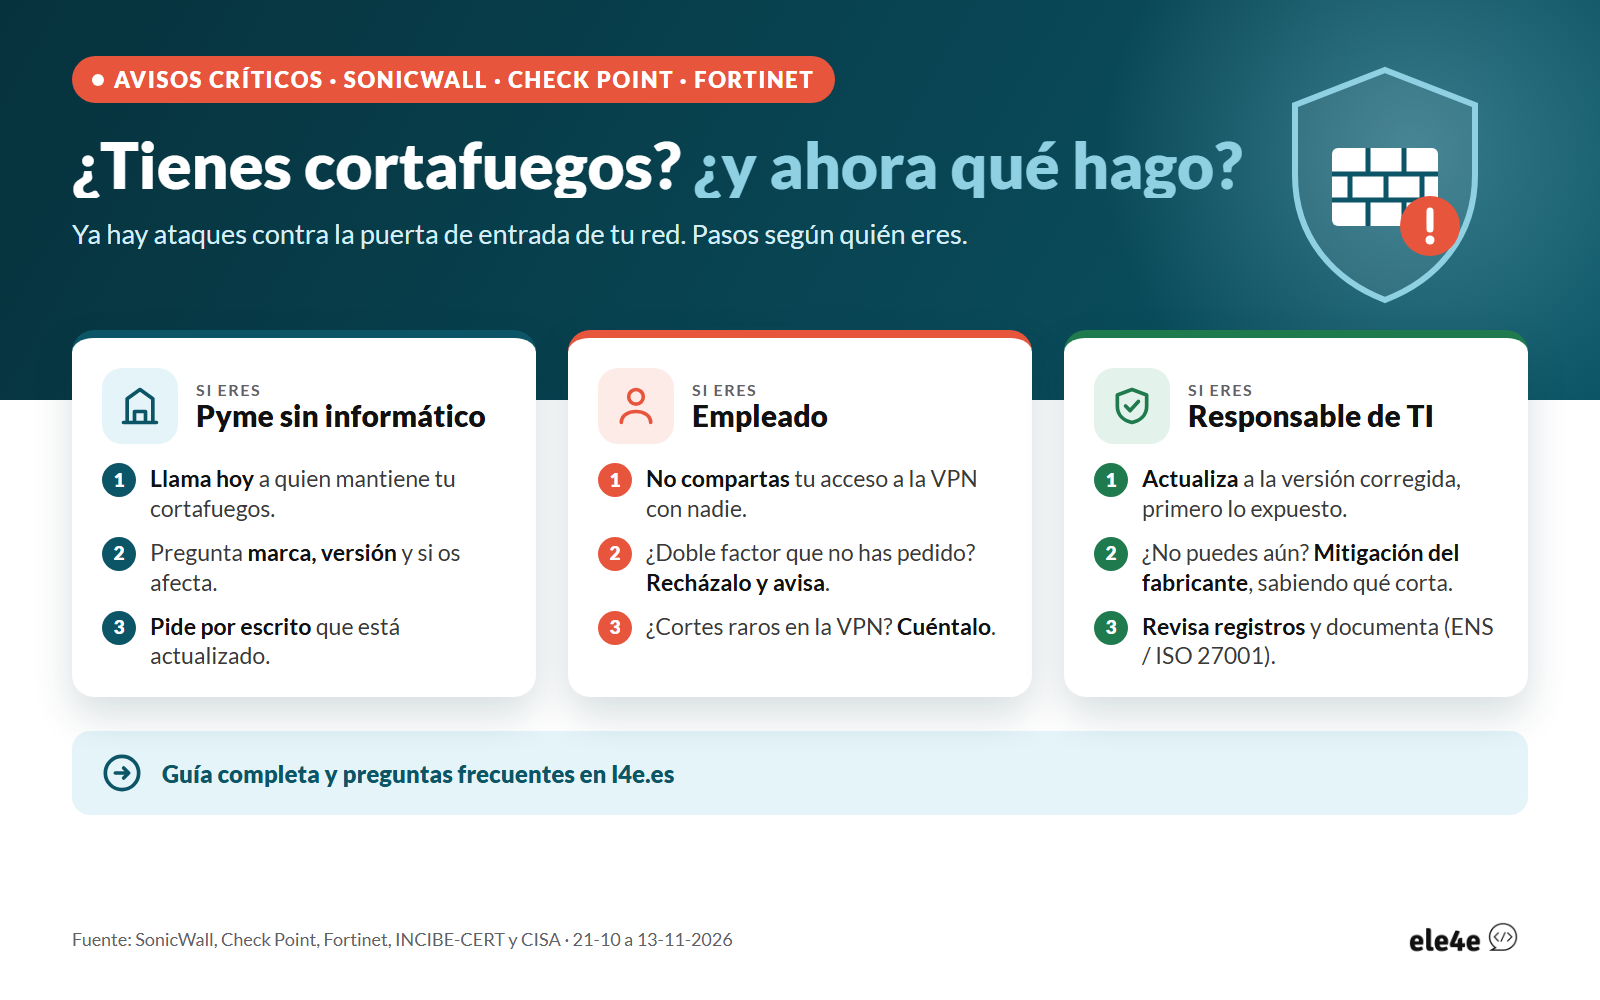
Si eres una pyme sin informático
1. Llama hoy a quien os mantiene el cortafuegos y pregúntale tres cosas: qué marca y versión tenéis, si os afectan estos avisos y cuándo lo actualiza.
2. Pide que te confirme por escrito que está actualizado, con la versión instalada.
3. Si nadie se encarga del cortafuegos, ese es el problema de fondo: busca quién lo haga, por contrato y con revisiones periódicas.
Si eres empleado
1. No compartas tu usuario y contraseña de la VPN con nadie, aunque te lo pida alguien que dice ser «de informática».
2. Si te llega una petición de doble autenticación que no has iniciado, recházala y avisa.
3. Si la VPN o Internet tienen cortes fuera de lo normal, avisa. Puede ser una actualización o puede ser otra cosa.
Si eres responsable de TI o de cumplimiento
1. Actualiza a las versiones de la tabla. Empieza por los equipos con portales o VPN expuestos a Internet. En Check Point, el parche suelto de sk1000302 exige reiniciar: reserva una ventana de mantenimiento.
2. Si no puedes actualizar ya, aplica la medida temporal del fabricante, sabiendo lo que corta:
– Check Point, fallo de los portales (sk1000302): aplica el procedimiento de mitigación del aviso. Es la medida que cierra la puerta de entrada.
– Check Point, fallo de control total (sk1000362): detén el proceso dynamic_server. Solo si podéis prescindir de los comandos Dynamic CLI, que dejan de funcionar.
– SonicWall con SAML: el fabricante indica desactivar o borrar los servidores LDAP, RADIUS y TACACS+ configurados en el cortafuegos. Antes, comprueba que nada más depende de ellos (administración, otras VPN, wifi) y mantén un administrador local, o puedes quedarte sin acceso.
– FortiManager / FortiAnalyzer 7.6 y 8.0: si tenéis activa la API JSON (viene desactivada de serie), desactívala. Antes, comprueba qué integraciones la usan.
3. Busca señales de intrusión.
– Check Point: revisa desde el 30-10 como mínimo con los indicadores de compromiso que publica Check Point. Mira también el registro /var/log/dynamicCli.log, como indica sk1000362.
– SonicWall: revisa todo lo que guarden los registros de la VPN SSL, no solo desde la fecha del aviso.
– Si encuentras algo: trátalo como incidente. Cambia las contraseñas de administración y de VPN y avisa a INCIBE-CERT.
4. Deja constancia de la actualización en tu gestión de parches: versión, fecha y quién lo hizo. Es evidencia de gestión de vulnerabilidades técnicas para el ENS y para ISO 27001.
Preguntas frecuentes
No uso SAML en mi SonicWall. ¿Puedo saltarme la actualización?
No. El fallo explotado solo afecta con SAML, pero la misma actualización corrige otros 6. Uno permite tumbar la VPN SSL sin credenciales y otros dos afectan a la interfaz de administración. Actualiza igualmente.
Tengo doble autenticación en la VPN. ¿Estoy a salvo con SonicWall?
No necesariamente. Si la doble autenticación depende de SAML, el fallo puede saltársela. El atacante necesita unas credenciales válidas de otro método configurado en el equipo. Por eso la medida temporal del fabricante es desactivar esos otros métodos si no puedes actualizar.
El fallo de control total de Check Point dice «local». ¿Entonces no es grave?
Es grave. Por sí solo requiere que el atacante ya esté dentro del equipo. Pero en los ataques reales se combinó con el fallo de los portales web, que se explota desde Internet sin contraseña. Juntos dan el control total del cortafuegos. Por eso hay que cerrar los dos.
Los fallos de Fortinet no están explotados. ¿Puedo esperar?
Los tres críticos de FortiOS solo afectan si usas OSPF, iBGP o alta disponibilidad FGSP. Aun así, es buena práctica actualizar en la próxima ventana de mantenimiento. Y si tienes FortiOS 7.0, planifica el cambio de rama, porque no va a recibir el parche.
¿Lo arregla el proveedor solo?
Depende de tu contrato. Muchos equipos no se actualizan solos y muchos contratos no incluyen las actualizaciones. Pregúntalo y pide la confirmación por escrito.
Mi cortafuegos es de otra marca. ¿Me tengo que preocupar?
Estos avisos son de SonicWall, Check Point y Fortinet. A finales de octubre, CISA también listó fallos explotados en Cisco ASA/FTD e Ivanti Connect Secure, y el 10-11 en equipos de Barracuda. Sea cual sea la marca, la pregunta es la misma: ¿quién lo actualiza y cuándo lo hizo por última vez?
Cómo te ayuda L4E
En L4E revisamos y mantenemos al día los equipos de tu empresa, cortafuegos incluidos, y te dejamos el registro como evidencia para el ENS o ISO 27001: Gestión de parches y vulnerabilidades.
