Actualizado el 21-11-2026.
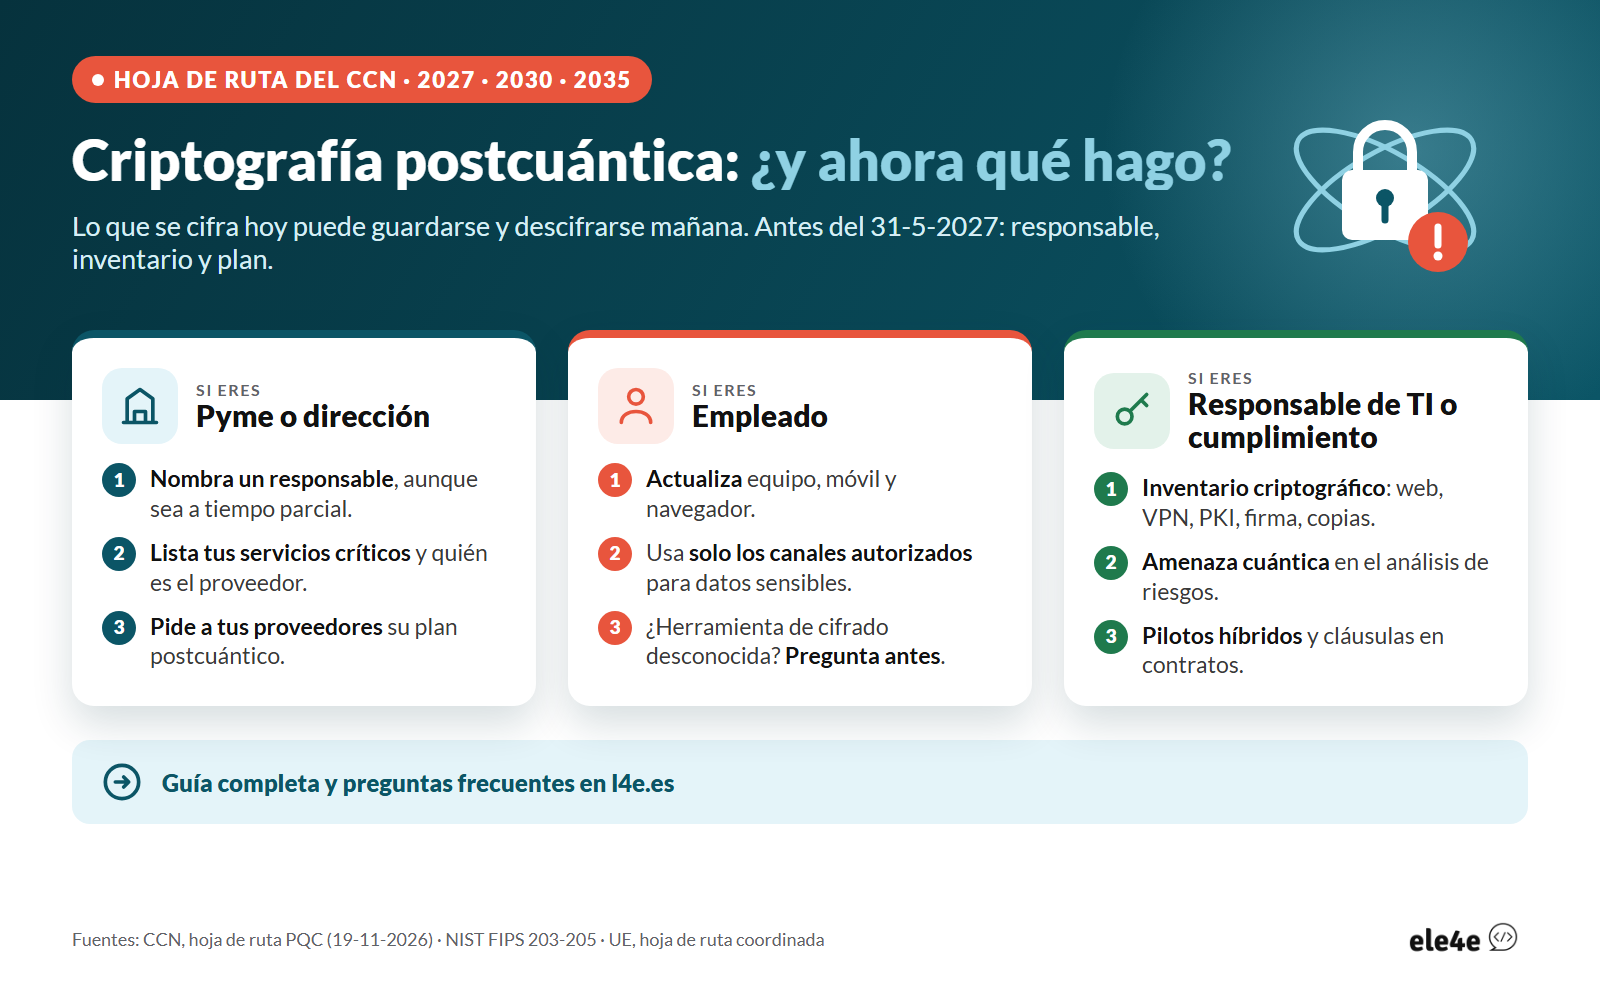
La criptografía postcuántica es el conjunto de algoritmos de cifrado y firma pensados para resistir a los futuros ordenadores cuánticos. En noviembre de 2026, el Centro Criptológico Nacional (CCN) publicó la hoja de ruta para que España haga ese cambio. Esta guía te cuenta qué significa, a quién afecta y cómo empezar sin agobios.
En un minuto
- El 19-11-2026, el CCN publicó la «Hoja de ruta de la transición a criptografía postcuántica en España». Su primer hito es el 31 de mayo de 2027: tener el proyecto organizado, la política, un inventario inicial, los servicios clasificados por riesgo y los pilotos de lo más importante planificados.
- La amenaza: un ordenador cuántico suficientemente potente podrá romper el cifrado de clave pública que hoy protege la web, las VPN, los certificados o la firma electrónica (RSA y curvas elípticas). El CCN dice que podría estar disponible «entre 2030 y 2035». Nadie conoce la fecha exacta.
- Por qué importa ya: alguien puede guardar hoy comunicaciones cifradas y descifrarlas cuando tenga ese ordenador. Lo que deba seguir siendo secreto muchos años es lo que está en juego.
- La buena noticia: los nuevos algoritmos están estandarizados desde 2024 y buena parte del software que usas ya los trae. Para la mayoría de empresas el trabajo consiste en saber qué tienen, preguntar a sus proveedores y planificar, no en reinventar nada.
- Por dónde empezar: nombra a un responsable, haz un inventario sencillo de dónde usas cifrado y pregunta a tus proveedores por su plan. Más abajo tienes una plantilla, un test, las preguntas para proveedores y una hoja de ruta por fases.
Qué ha pasado
El CCN ha publicado dos documentos en noviembre de 2026:
- 17-11-2026: guía CCN-STIC 862, «Criterios de aplicabilidad de las medidas del ENS frente a la amenaza cuántica». Según el propio CCN, no cambia el catálogo de medidas del Esquema Nacional de Seguridad (ENS) ni lo que es exigible: explica cómo aplicar las medidas que ya existen pensando en la amenaza cuántica. Da criterios para 26 medidas del Anexo II, una matriz de 11 escenarios de riesgo y un procedimiento de priorización en cinco pasos.
- 19-11-2026: hoja de ruta nacional, con tres fechas:
| Antes del… | Qué debería estar hecho |
|---|---|
| 31-5-2027 | Gobierno del proyecto, políticas, inventario inicial, servicios clasificados por riesgo y pilotos de los sistemas de riesgo alto y medio planificados (e iniciados en la medida de lo posible) |
| 31-12-2030 | Migrados los servicios o casos de uso de riesgo alto |
| 31-12-2035 | Migrados los de riesgo medio y, si es técnica y económicamente viable, los de riesgo bajo |
¿Es obligatoria? El propio CCN dice que la hoja de ruta no crea por sí misma obligaciones jurídicas. Cómo te llegue depende de quién seas:
– Si te aplica el ENS (sector público y sus proveedores), será exigible «en la medida en que los recoja su normativa reguladora».
– Si eres operador de telecomunicaciones, prestador de servicios de confianza, entidad esencial o importante (NIS2), infraestructura crítica o empresa de un sector regulado, se incorporará mediante tu normativa y tu supervisor sectorial.
– Para el resto, es una referencia de adhesión voluntaria.
Aun así, marca el calendario que van a usar la Administración, los auditores y los clientes grandes.
No es algo solo español. Las fechas encajan con las de fuera:
| Quién | Qué dice |
|---|---|
| Unión Europea (hoja de ruta coordinada de los Estados miembros, junio de 2025) | Primeros pasos y planes nacionales antes de que acabe 2026; casos de uso de alto riesgo migrados «no later than the end of 2030»; en 2035, el máximo de sistemas que sea factible |
| NIST (EE. UU., informe IR 8547, versión final de octubre de 2026) | La criptografía de clave pública vulnerable queda obsoleta (deprecated) después de 2030 y prohibida (disallowed) en sus estándares después de 2035 |
| NCSC (Reino Unido, marzo de 2025) | 2028: inventario completo y plan; 2031: migraciones prioritarias; 2035: todo migrado |
Qué es la criptografía postcuántica, sin tecnicismos
Casi todo lo que haces en Internet se apoya en dos tipos de cifrado:
- Cifrado de clave pública (asimétrico): permite que dos equipos que no se conocen acuerden una clave secreta, y sirve para firmar, es decir, demostrar quién eres y que nada se ha alterado. Son RSA, Diffie-Hellman y las curvas elípticas (ECDH, ECDSA). Está en el candado del navegador, en tu VPN, en los certificados, en la firma electrónica y en las actualizaciones de software.
- Cifrado simétrico: el que cifra los datos en sí, como AES. Es rápido y es el que protege tus discos y tus copias.
Un ordenador cuántico grande no es «un ordenador más rápido». Resuelve muy bien algunos problemas matemáticos concretos, y dos de esos problemas son justo en los que se basa el cifrado de clave pública. El simétrico apenas se ve afectado.
| Lo que usas hoy | Ante un ordenador cuántico | Qué hacer |
|---|---|---|
| RSA, Diffie-Hellman, ECDH (para acordar claves) | Se rompe | Pasar a ML-KEM, combinado con el algoritmo actual durante la transición (modo híbrido) |
| RSA, ECDSA, EdDSA (para firmar) | Se rompe | Pasar a ML-DSA en modo híbrido, o a SLH-DSA |
| AES-128, AES-256 | Aguantan. El CCN sigue autorizando AES-128 | Mantener; AES-256 si puedes, sin urgencia |
| SHA-256 y superiores | Aguantan. El CCN acepta funciones hash desde 256 bits | Mantener |
El propio CCN lo resume así: reforzar lo simétrico «no es lo más prioritario». El trabajo está en el cifrado de clave pública.
La criptografía postcuántica (en inglés post-quantum cryptography, PQC) son algoritmos nuevos que funcionan en los ordenadores de siempre, pero se basan en problemas que un ordenador cuántico no sabe resolver bien. El NIST publicó los tres primeros estándares el 13 de agosto de 2024:
- ML-KEM (FIPS 203): para acordar claves. Antes se llamaba Kyber.
- ML-DSA (FIPS 204): firma digital de uso general. Antes Dilithium.
- SLH-DSA (FIPS 205): firma basada en funciones hash, más conservadora.
El CCN, en su guía CCN-TEC 009 (julio de 2026), recomienda ML-KEM y el futuro HQC-KEM, y tiene en cuenta FrodoKEM. Además, recomienda soluciones híbridas cuanto antes:
– Para acordar claves: combinar al menos dos mecanismos (el clásico, el postcuántico o claves precompartidas) como medida de transición.
– Para firmar: hibridar las firmas ML-DSA y FN-DSA. Con las firmas basadas en hash (SLH-DSA, XMSS) no lo considera necesario.
Híbrido significa usar a la vez el algoritmo clásico y el nuevo: la conexión sigue siendo segura mientras al menos uno de los dos resista.
Por qué no puedes esperar a que exista el ordenador cuántico
«Captura ahora, descifra después»
Un atacante no necesita el ordenador cuántico para empezar: le basta con copiar hoy tráfico cifrado y guardarlo. Cuando tenga capacidad, lo descifrará. No saltará ninguna alarma, porque la copia se hizo años antes. Se conoce como harvest now, decrypt later. La Comisión Europea, en su propuesta de reforma de NIS2 de enero de 2026, dice que estos ataques «probablemente ya están ocurriendo».
No afecta igual a todo. Lo que importa es cuánto tiempo tiene que seguir siendo secreto un dato:
- Minutos: un código de un solo uso. Da igual.
- Unos años: una nómina o un presupuesto.
- Décadas: historias clínicas, expedientes, secretos industriales, patentes sin registrar, estrategias jurídicas, datos personales de conservación larga o copias de seguridad históricas.
La regla de Mosca, en una línea
El investigador Michele Mosca lo resumió así: si X (años que el dato debe seguir siendo secreto) + Y (años que tardarás en migrar) es mayor que Z (años hasta que exista el ordenador cuántico), ya tienes un problema hoy.
Ejemplo: guardas historiales que deben ser confidenciales 15 años (X = 15) y tardarás 4 años en migrar (Y = 4). Supón que el ordenador cuántico llega dentro de 15 años (Z = 15). Lo que sigas cifrando con criptografía clásica durante esos 4 años de migración seguirá siendo sensible cuando llegue: un historial cifrado en el año 4 debe ser secreto hasta el año 19, y el ordenador llega en el 15. Como 15 + 4 > 15, hay que empezar antes.
Y las firmas: el problema del pasado
Con las firmas el riesgo es distinto. Cuando se rompa RSA, alguien podría falsificar firmas o hacerse pasar por un servidor o una persona. Afecta al valor probatorio de documentos firmados con efectos a largo plazo, como contratos, actas o expedientes, y a todo lo que depende de certificados.
¿Cuándo llegará ese ordenador?
Nadie lo sabe con certeza, y conviene desconfiar de los titulares que dan fechas exactas. Lo que sí está documentado:
- El CCN dice que un ordenador cuántico capaz de romper el cifrado actual «podría estar disponible en la próxima década, entre 2030 y 2035».
- En mayo de 2025, un investigador de Google estimó que RSA-2048 se podría romper en menos de una semana con menos de un millón de cúbits con ruido, muy por debajo de estimaciones anteriores. En 2026 han aparecido estimaciones aún más bajas, pero son teóricas, sin revisión por pares y suponen hardware que todavía no existe.
La conclusión práctica no depende de la fecha: migrar lleva años, así que hay que empezar antes de conocerla.
Ya está pasando, y probablemente ya lo usas
Una parte del trabajo ya la han hecho los fabricantes:
- Navegadores: Chrome negocia por defecto, desde la versión 131, una clave híbrida clásica + ML-KEM en TLS 1.3. Firefox lo incorpora desde la 132 y, según Cloudflare, lo trae activado por defecto en escritorio.
- Cloudflare informaba en abril de 2026 de que más del 65 % del tráfico humano que pasa por su red ya va cifrado de forma postcuántica.
- OpenSSH usa por defecto un acuerdo de claves híbrido postcuántico desde la versión 9.0 (2022). Desde la 10.0 (abril de 2025), ese acuerdo es con ML-KEM.
- OpenSSL 3.5 (abril de 2025) incluye ML-KEM, ML-DSA y SLH-DSA.
- Windows 11 y Windows Server 2025 tienen disponibles las API de ML-KEM y ML-DSA desde noviembre de 2025.
- Apple anuncia el intercambio híbrido en las conexiones TLS 1.3 desde iOS 26 y macOS Tahoe 26. iMessage (PQ3) y Signal ya protegen los mensajes de forma postcuántica.
Ojo con la falsa tranquilidad: que tu navegador ya lo haga no significa que lo hagan tu web, tu VPN, tus certificados, tu firma electrónica o tus aplicaciones. Eso depende de ti y de tus proveedores.
Mini glosario
- TLS / HTTPS: el cifrado del «candado» de las webs y de muchas aplicaciones.
- VPN: túnel cifrado para conectarse a la red de la empresa desde fuera o entre sedes.
- Certificado: «carné» digital que demuestra la identidad de una web, un servidor o una persona.
- PKI o autoridad de certificación interna: el sistema con el que una organización emite sus propios certificados. Las pymes no suelen tenerla.
- HSM: aparato o servicio que guarda claves criptográficas de forma muy protegida.
- KEM: mecanismo para acordar una clave secreta entre dos equipos. ML-KEM es el postcuántico.
- Inventario criptográfico (en inglés, CBOM): la lista de dónde y cómo usas cifrado y firmas.
- PILAR: la herramienta del CCN para hacer el análisis de riesgos del ENS.
- Criptoagilidad: poder cambiar de algoritmo sin rehacer tus sistemas.
Tu inventario en una hoja de cálculo
Esto es lo que puedes hacer el lunes. Abre una hoja con estas columnas y rellénala con tus servicios importantes:
| Servicio | Proveedor o responsable | ¿Qué protege? | ¿Cuántos años debe ser secreto? | ¿Lo controlo yo o el proveedor? | ¿Se puede actualizar? | ¿Ha contado su plan postcuántico? |
|---|---|---|---|---|---|---|
| Correo y ofimática (p. ej., Microsoft 365) | Proveedor | Correo, documentos | Según el dato | Proveedor | Sí | Mirar su página de seguridad |
| Web o portal de clientes | Hosting / agencia | Datos de clientes | … | Compartido | … | Preguntar |
| VPN o acceso remoto | Fabricante del cortafuegos | Acceso a la red | … | Yo | ¿Soporte vigente? | Preguntar |
| Copias de seguridad | … | Todo | Muchos años | … | … | Preguntar cómo se protege la clave |
| Firma electrónica | Prestador de confianza | Contratos, documentos | Años | Proveedor | Sí | Preguntar |
Con eso ya tienes el inventario inicial que pide el CCN para mayo de 2027 en una pyme.
¿Cómo de preparado estás? Test de 10 preguntas
Contesta Sí (2 puntos), A medias (1) o No (0). No hace falta ser técnico; si no sabes la respuesta, cuenta como «No». Es una herramienta orientativa de L4E, no una escala oficial.
- ¿Sabes en qué servicios usas cifrado y certificados (web, VPN, correo, firma, copias, aplicaciones)?
- ¿Hay una persona responsable de este tema, aunque sea a tiempo parcial?
- ¿Sabes qué datos tuyos deben seguir siendo confidenciales más de 10 años?
- ¿Tu política de seguridad menciona la amenaza cuántica o la capacidad de cambiar de algoritmo?
- ¿Tu análisis de riesgos (ENS, ISO 27001, NIS2) incluye la amenaza cuántica?
- ¿Sabes qué plan tienen tu proveedor de nube y tus principales proveedores de software?
- ¿Tus contratos nuevos o renovados piden soportar los nuevos estándares?
- ¿Los certificados de tus webs se renuevan de forma automática?
- ¿Sabes si tienes equipos que no se pueden actualizar (industriales, médicos, IoT)?
- ¿Tus VPN, cortafuegos y equipos de cifrado tienen soporte del fabricante y actualizaciones al día?
Cómo leerlo (orientativo):
– 0–6: estás al principio. Empieza por la fase 0 de la hoja de ruta.
– 7–13: tienes base. Toca completar el inventario y hablar con proveedores.
– 14–20: vas bien. Ya puedes plantear pruebas en modo híbrido.
Lo importante no es la nota, sino las preguntas en las que has puesto un No. Elige tres para los próximos 90 días. Si dudas, empieza por la 1, la 2 y la 3: sin inventario, sin responsable y sin saber qué datos son de larga vida, no se puede priorizar nada más.
Qué hago hoy, según quién eres
Si diriges una pyme o eres de dirección
En una pyme, la mayor parte de la criptografía la gestiona tu proveedor: Microsoft 365, Google Workspace, tu nube, tu programa de facturación o de nóminas, tu banco. Tu trabajo no es técnico, es de gestión:
- Nombra a una persona responsable, aunque sea a tiempo parcial. No hace falta contratar a nadie; lo importante es que el rol exista y que la dirección lo respalde.
- Rellena la hoja de inventario de arriba con tus servicios críticos.
- Marca los datos de larga vida, los que deban seguir siendo confidenciales más de 10 años. Ahí está tu prioridad.
- Infórmate del plan de tus proveedores. Los grandes (Microsoft, Google, Amazon) lo publican en sus páginas de seguridad. A los medianos y pequeños, pregúntales con las preguntas de más abajo.
- En cada renovación de contrato, añade una cláusula sobre los nuevos estándares (tienes un modelo más abajo).
- Cuando compres equipos de red o de cifrado (cortafuegos, VPN), pide por escrito que soporten o vayan a soportar los estándares postcuánticos y que tengan actualizaciones del fabricante.
Si eres empleado y no eres técnico
Tranquilidad: no tienes que hacer nada especial. Sigue las buenas prácticas de siempre:
– Mantén el equipo, el móvil y el navegador actualizados; así recibes las protecciones nuevas sin enterarte.
– No envíes información sensible por canales que tu empresa no haya autorizado.
– Si te piden «firmar» o «cifrar» algo con una herramienta que no conoces, consulta antes.
Si eres responsable de TI o de cumplimiento
- Inventario criptográfico. Para cada sistema: qué algoritmo usa, tamaño de clave, quién lo controla (tú o el proveedor), cuánto vive el dato y si se puede actualizar. Empieza por los más críticos: web y API expuestas, VPN, autoridad de certificación interna si la tienes, firma electrónica y copias de seguridad.
- Clasifica por riesgo. La hoja de ruta del CCN propone puntuar la vulnerabilidad, el impacto y el esfuerzo de migración, y clasificar de 0 (sin riesgo) a 4 (riesgo grave). Lo grave, como los datos que deben seguir siendo secretos más de 10 años y pueden interceptarse, requiere según el CCN «atención inmediata».
- Mete la amenaza en el análisis de riesgos. Si usas PILAR, puedes darla de alta como amenaza de captura y descifrado posterior, con salvaguardas «en implantación»: migración, hibridación, criptoagilidad y vigilancia de estándares.
- Actualiza la política criptográfica con los algoritmos permitidos, en transición y prohibidos, y sus plazos, alineada con CCN-STIC 221 y CCN-TEC 009.
- Planifica los pilotos antes de mayo de 2027. Las claves y firmas postcuánticas son bastante más grandes y pueden dar problemas con la fragmentación de paquetes en las VPN, los balanceadores, los sistemas de detección de intrusos y los equipos antiguos. Prueba en modo híbrido, por ejemplo TLS en un servicio web y una VPN entre sedes, y mide antes de desplegar.
- Deja evidencias: actas, inventario, plan con fases y responsables, y cláusulas firmadas. Es lo que te pedirá cualquier auditor, sea de ENS o ISO 27001, o un cliente.
Dónde mirar primero
La prioridad depende sobre todo de cuánto tiempo debe ser secreto lo que viaja o se guarda y de si podrás actualizarlo.
| Sistema | Cuándo es prioritario | ¿Lo tiene una pyme típica? |
|---|---|---|
| VPN de teletrabajo y entre sedes | Casi siempre: da acceso a toda la red | Sí |
| Copias de seguridad y archivo a largo plazo | Si guardan datos de larga vida. Comprueba cómo se protege la clave de cifrado | Sí |
| Firma electrónica y documentos con valor legal | Si deben tener valor probatorio muchos años | A menudo, vía un prestador |
| Equipos industriales, médicos o IoT con firmware firmado | Siempre que no se puedan actualizar y vayan a vivir 10–25 años | Según el sector |
| Web, API y portales (HTTPS) | Alta si viajan datos de larga vida (portal de clientes, historiales); baja si es una web informativa | Sí |
| Nube y SaaS | Parte depende del proveedor y parte es tuya (claves propias, certificados, aplicaciones) | Sí |
| Autoridad de certificación interna y HSM | Alta: si cae la raíz, cae toda la cadena de confianza | Normalmente no |
| Correo cifrado o firmado (S/MIME, PGP) | Si lo usas para información sensible o con valor en litigios | Poco |
| SSH de administración | Media: la migración es sencilla, porque OpenSSH ya lo trae | Si tienes servidores |
| Inicio de sesión único (SSO) | Media: depende de que tu proveedor de identidad lo soporte | A veces |
Hoja de ruta por fases
Los plazos son orientativos. Están pensados para llegar al primer hito del CCN (31-5-2027) empezando ahora. Una pyme con pocos servicios puede ir más rápido; una gran organización necesitará más tiempo para el inventario completo.
| Fase | Cuándo | Qué se hace |
|---|---|---|
| 0. Gobierno | Meses 0–2 | Responsable designado, respaldo de dirección, presupuesto inicial, formación básica |
| 1. Inventario inicial y clasificación | Meses 1–6 | Servicios críticos, dónde se usa RSA, curvas elípticas o Diffie-Hellman, datos de larga vida y clasificación por riesgo |
| 2. Plan y pilotos planificados | Meses 4–6 | Política actualizada, pilotos de riesgo alto y medio planificados (y, si se puede, iniciados) |
| 3. Inventario completo y pilotos | Meses 6–18 | Inventario completo, pruebas en modo híbrido en web, VPN, firma de código y certificados, y pruebas de carga |
| 4. Migración de lo de riesgo alto | Hasta el 31-12-2030 | Despliegue en producción, renovación de certificados y equipos, cláusulas en todos los contratos |
| 5. Migración de lo de riesgo medio y bajo | Hasta el 31-12-2035 | Lo de riesgo medio y, si es viable, lo de riesgo bajo; retirada de lo que solo use algoritmos clásicos y sustitución de equipos que no se puedan actualizar |
Las fases 0, 1 y 2 son lo que el CCN espera para mayo de 2027. Fíjate en que pide un inventario inicial, no perfecto.
Preguntas para tus proveedores
Con los grandes proveedores de nube, lo normal es revisar su página pública de seguridad. Con los proveedores medianos y pequeños (tu hosting, tu software de gestión, tu integrador), pide respuestas por escrito:
- ¿Tenéis una hoja de ruta postcuántica documentada? ¿Me la podéis enviar?
- ¿Qué estándares postcuánticos soportan o soportarán vuestros productos (ML-KEM, ML-DSA, SLH-DSA, los que apliquen) y en qué fecha?
- ¿Soportáis el modo híbrido (clásico + postcuántico) durante la transición?
- ¿Puedo elegir o cambiar el algoritmo sin rehacer la instalación?
- ¿Cómo y con cuánta antelación me avisaréis si dejáis de soportar un algoritmo?
- Si gestionáis mis claves, ¿dónde se guardan y podré usar claves propias con algoritmos postcuánticos?
- ¿Vuestros subcontratistas siguen el mismo plan?
- ¿Migrar tendrá un coste adicional dentro de mi contrato actual?
Valora la respuesta, no solo que exista. Si un proveedor importante no tiene plan, apúntalo como riesgo y vuelve a preguntar en la próxima renovación.
Una cláusula modelo para tus contratos
Es un punto de partida, no asesoramiento jurídico: adáptala con tu asesor. En contratos del sector público, este tipo de requisito va en los pliegos.
«El proveedor se compromete a que los productos y servicios objeto de este contrato soporten y tengan activados, a más tardar el 31 de diciembre de 2030, mecanismos de criptografía resistente a la computación cuántica conformes con los estándares NIST FIPS 203, 204 y 205 que resulten aplicables y con las recomendaciones del Centro Criptológico Nacional, incluido el modo híbrido durante la transición, sin coste adicional dentro del alcance de este contrato. Facilitará su hoja de ruta en un plazo máximo de 30 días desde que se le solicite y comunicará con al menos 90 días de antelación cualquier retirada de algoritmos que afecte al servicio.»
Si te aplica el ENS, ISO 27001 o NIS2
ENS. La guía CCN-STIC 862 dice expresamente que no cambia qué medidas son exigibles; da criterios sobre cómo aplicarlas frente a la amenaza cuántica. En nuestra lectura (L4E), estas son algunas medidas del Anexo II del RD 311/2022 donde se nota más:
| Medida del ENS | Qué implica frente a la amenaza cuántica |
|---|---|
| op.pl.1 Análisis de riesgos | Incluir la amenaza cuántica y la captura para descifrado posterior |
| op.pl.3 Adquisición de nuevos componentes | Pedir soporte postcuántico u hoja de ruta en compras y pliegos |
| op.exp.1 Inventario de activos | Reflejar qué criptografía usa cada activo |
| op.exp.10 Protección de claves criptográficas | Inventario de claves, custodia, rotación y plan de cambio |
| op.ext.1 y op.ext.3 Contratación y cadena de suministro | Cláusulas y preguntas a proveedores críticos |
| mp.com.2 y mp.com.3 Confidencialidad, integridad y autenticidad | TLS y VPN en modo híbrido |
| mp.si.2 Criptografía | Algoritmos autorizados por el CCN en soportes de información |
| mp.info.3 Firma electrónica y mp.info.4 Sellos de tiempo | Plan para documentos firmados de larga duración y volver a sellarlos con algoritmos nuevos |
Lo previsible es que en las próximas auditorías empiecen a aparecer preguntas sobre vigilancia criptográfica, un análisis de riesgos que incluya la amenaza cuántica y un plan, aunque todavía no se exija haber migrado. Con la hoja de ruta del CCN encima de la mesa, tener hechas las fases 0 a 2 es la mejor posición.
ISO 27001. No hay un control «cuántico», pero el anexo A incluye el uso de la criptografía (A.8.24) y la seguridad con proveedores, y la norma exige evaluar riesgos. Un inventario criptográfico y un plan de transición son buenas evidencias.
NIS2. Exige medidas de gestión de riesgos acordes al estado de la técnica, incluida la criptografía. Además, en enero de 2026 la Comisión Europea propuso modificar NIS2 para que las estrategias nacionales incluyan la transición postcuántica. Es una propuesta en tramitación, no una norma en vigor. Si eres entidad esencial o importante, la hoja de ruta del CCN te llegará a través de tu supervisor sectorial.
Errores frecuentes
- «Faltan décadas.» Lo que deba ser secreto dentro de 10 o 15 años ya puede estar copiándose hoy.
- «Mi proveedor de nube lo resolverá.» Solo en parte: las claves propias, los certificados, la PKI interna y tus aplicaciones siguen siendo cosa tuya.
- «Es solo cambiar una librería.» Las claves y firmas son más grandes y afectan a redes, equipos y rendimiento. Hay que probar antes.
- «No somos tan importantes.» La captura de tráfico no siempre elige víctima; lo que importa es si tus datos seguirán siendo valiosos dentro de años.
- «Esperaré a tenerlo todo claro.» Un inventario y una cláusula hoy valen más que un plan perfecto dentro de tres años.
Preguntas frecuentes
¿Tengo que migrar ya toda mi criptografía?
No. Ahora toca saber qué tienes, priorizar y planificar. En la hoja de ruta del CCN y en la europea, el horizonte para migrar lo de riesgo alto es 2030.
¿La hoja de ruta del CCN es obligatoria para mi empresa?
Por sí misma no crea obligaciones. En el ENS será exigible en la medida en que la recoja su normativa. En telecomunicaciones, servicios de confianza, entidades NIS2, infraestructuras críticas y sectores regulados llegará por su normativa y su supervisor. Para el resto es una referencia voluntaria, pero es el calendario que seguirán la Administración y los auditores.
¿Mi web es «segura» si ya tiene candado?
El candado (TLS) es imprescindible y te protege hoy. La pregunta es si el servidor ya negocia claves postcuánticas. Si usas un proveedor como Cloudflare o un hosting actualizado, puede que ya lo haga; pregúntaselo.
¿Qué es la criptoagilidad y por qué se habla tanto de ella?
Es la capacidad de cambiar de algoritmo sin rehacer tus sistemas: configuraciones en lugar de código fijo, certificados que se renuevan solos y proveedores que permiten elegir. Ya hemos vivido otros cambios, como el paso de SHA-1 a SHA-256, que costaron años. Quien gane agilidad ahora tendrá más fáciles las siguientes transiciones.
¿Qué pasa con los documentos que ya he firmado electrónicamente?
Los que deban tener valor durante muchos años se pueden proteger con técnicas de conservación a largo plazo, por ejemplo volver a sellarlos con algoritmos nuevos. Pregunta a tu prestador de servicios de confianza por su plan.
¿Y si se descubre un fallo en los nuevos algoritmos?
Para eso está el modo híbrido: combina el algoritmo clásico y el nuevo, y la conexión sigue siendo segura mientras al menos uno resista. Y por eso importa la criptoagilidad.
¿Tengo que cambiar AES o SHA-256?
No es lo prioritario. El CCN sigue autorizando AES-128 y las funciones hash desde 256 bits. El trabajo está en el cifrado de clave pública y en las firmas.
¿Cuánto cuesta?
Depende del número de sistemas y de cuánto controlas tú y cuánto tu proveedor. En una pyme, la mayor parte del trabajo es organizativo (responsable, inventario, preguntas y contratos) y se apoya en actualizaciones que ya pagas. Dejarlo para el final suele salir más caro, porque todo se concentra en poco tiempo.
Cómo te ayuda L4E
Te ayudamos a pasar de la noticia al plan: inventario criptográfico, análisis de riesgos con la amenaza cuántica, política y cláusulas para proveedores, y pruebas en modo híbrido en tu web y tus VPN. Si te aplica el ENS, ISO 27001 o NIS2, lo encajamos con las medidas y las evidencias que te van a pedir.
- Adecuación al Esquema Nacional de Seguridad
- Certificación ISO 27001
- Cumplimiento de NIS2
- Responsable de seguridad externo (CISO)
Referencias tomadas para este artículo
- CCN: Hoja de ruta de la transición a criptografía postcuántica en España (19-11-2026), guías CCN-STIC 861 y 862 (17-11-2026) y CCN-TEC 009 (julio de 2026)
- BOE: Real Decreto 311/2022, del Esquema Nacional de Seguridad
- Comisión Europea: hoja de ruta coordinada de transición a la PQC
- NIST: FIPS 203, FIPS 204, FIPS 205 y IR 8547
- NCSC (Reino Unido): calendario de migración
