Actualizado el 21-11-2026.
Los agentes de IA en ciberseguridad ya hacen trabajo real: revisan alertas, investigan incidentes y analizan ficheros sospechosos encadenando pasos por su cuenta. Bien usados, quitan mucho trabajo repetitivo; mal usados, son una puerta más a tus sistemas. En esta guía te contamos qué pueden hacer por tu empresa, qué límites ponerles y qué preguntar a cualquier proveedor que los use. Y también una novedad de L4E que nos ha hecho pensar mucho en todo esto.
Qué es un agente de IA y qué puede hacer por tu seguridad
Un agente de IA es un modelo de inteligencia artificial que no solo contesta preguntas: usa herramientas. Consulta registros, lanza búsquedas, lee un fichero, propone una regla o redacta un informe, y encadena pasos hasta terminar una tarea.
En seguridad se habla de blue team para referirse al equipo que defiende: vigila, detecta, investiga y responde. Cuando parte de ese trabajo lo hacen agentes, a veces varios coordinados, y las personas supervisan y deciden, se habla de un blue team «agéntico».
Lo que un agente defensivo hace bien:
– Triaje de alertas: revisar cada alerta, buscar contexto (quién, desde dónde, qué más pasó) y separar el ruido de lo que merece una persona.
– Investigación: reconstruir qué pasó en un incidente cruzando registros de correo, cuentas, equipos y red.
– Análisis de ficheros sospechosos: explicar qué hace un adjunto o un script dentro de un entorno controlado.
– Ingeniería de detección: proponer y probar reglas nuevas cuando aparece una forma de ataque nueva.
– Triaje de vulnerabilidades: decidir qué fallos te afectan de verdad y cuáles parchear primero.
– Informes: dejar documentado lo que se ha visto y hecho, algo que piden ENS, ISO 27001 y NIS2.
Lo que no debe hacer solo: aislar equipos, bloquear usuarios, borrar ficheros o cambiar configuraciones en producción sin que una persona lo apruebe o sin reglas pactadas y probadas de antemano. Aunque muchas de esas acciones se pueden deshacer, mientras tanto paran el trabajo de alguien. La autonomía útil consiste en que el agente haga solo lo que sabe hacer bien, con permisos limitados, y avise cuando hace falta criterio humano.
La novedad: L4E, aprobada para el acceso defensivo del programa de ciberseguridad de Anthropic
El 18 de noviembre de 2026, Anthropic, la empresa que desarrolla los modelos de IA Claude, aprobó a L4E para el nivel Defense Access de su Cyber Verification Program, un programa que da a profesionales de seguridad verificados acceso a sus modelos más capaces con menos bloqueos en tareas de ciberseguridad.
- Qué cubre: trabajo defensivo: operaciones de seguridad, respuesta a incidentes, análisis de malware e ingeniería inversa, ingeniería de detección y triaje de vulnerabilidades.
- Qué incluye: entre otros modelos, Claude Mythos, que según Anthropic es su clase de modelo más capaz para investigación en ciberseguridad. Comparte base con Claude Fable, pero con menos salvaguardas en estas tareas, y por eso su acceso está restringido. Ya lo tenemos disponible.
- Qué no es: no es una certificación, ni una acreditación, ni una alianza comercial. Es una verificación para usar estas capacidades de forma legítima, con obligaciones de seguridad que hay que cumplir.
- Para qué lo usamos: en nuestros propios sistemas, como evolución de nuestras herramientas de detección. El programa cubre por defecto el uso interno; para aplicarlo en servicios a clientes hace falta una aprobación específica de Anthropic, y no la tenemos todavía. Por eso hoy no lo usamos con datos de clientes.
- Siguiente paso: el siguiente nivel del programa, Red Team Access, que permite usar estos modelos en pruebas ofensivas autorizadas (pentesting) sobre sistemas propios.
Lo contamos porque el proceso nos ha obligado a ordenar muchas de las cosas que te explicamos aquí: qué debe hacer un agente, con qué permisos y con qué controles.
Una lección del programa que te sirve hoy: adiós a los códigos por SMS
Para mantener ese acceso, Anthropic exige que todas las cuentas usen autenticación resistente al phishing antes del 15 de diciembre de 2026: llaves de seguridad, passkeys o tarjeta inteligente. Según sus requisitos, no cuentan los códigos por SMS, por llamada o por correo, los códigos de aplicaciones de autenticación ni las notificaciones de aprobación. Además, las claves de la API (las credenciales que usan los programas para conectarse) deben renovarse al menos cada 7 días, y a partir de esa fecha ya no se admiten claves de larga duración.
Si quien da acceso a la IA más capaz para ciberseguridad pone el listón ahí, es buena señal de hacia dónde van las cosas. Lo que puedes hacer en tu empresa:
1. Empieza por las cuentas críticas: administradores, dirección, finanzas y correo.
2. Activa una passkey o una llave de seguridad. Microsoft 365 y Google Workspace lo permiten.
3. Registra al menos dos métodos (por ejemplo, la passkey del móvil y una llave física) para no quedarte fuera si pierdes uno.
4. Deja una cuenta de emergencia de administrador, bien guardada, por si algo falla.
5. No te agobies si hoy usas notificaciones en el móvil (como Microsoft Authenticator): son mucho mejores que no tener nada o que el SMS. Simplemente, el siguiente paso son las passkeys.
Si tu proveedor usa agentes de IA en tu seguridad: 8 preguntas
La mayoría de empresas no van a construir sus propios agentes: los usarán dentro de un servicio o un producto. Estas son las preguntas que debes hacer:
- ¿Qué modelo de IA usáis, de qué fabricante, y vuestras condiciones de uso os permiten aplicarlo a servicios para clientes?
- ¿Dónde van mis datos? ¿Se guardan, cuánto tiempo, en qué país y quién puede verlos? ¿Se usan para entrenar modelos?
- ¿El fabricante del modelo actúa como subencargado del tratamiento (RGPD)? ¿Hay datos que salgan de la Unión Europea?
- ¿Qué puede hacer el agente por su cuenta y qué necesita aprobación de una persona?
- ¿Qué permisos tiene en mis sistemas? ¿Solo lectura o también puede cambiar cosas?
- ¿El agente ve contraseñas o claves? Lo correcto es que no: que acceda a través de un intermediario que pone las credenciales por él.
- ¿Puedo ver el registro de lo que ha consultado, hecho y propuesto el agente en cada incidente?
- ¿Qué pasa si se equivoca? ¿Quién responde y cómo se deshace?
Si las respuestas son vagas, la IA no es el problema: lo es la forma de usarla.
Si vas a construir o desplegar tus propios agentes: reglas de contención
Esto es para equipos técnicos. Las cinco primeras reglas se basan en las guías públicas de Anthropic para contener agentes; las tres últimas son nuestra forma de aplicarlas.
- Aíslalo según el riesgo. Para un agente que toca sistemas reales, un entorno separado (contenedor o máquina virtual). No todo necesita el máximo aislamiento, pero lo que tiene acceso a producción, sí.
- Las credenciales, fuera. Que el agente nunca vea contraseñas ni claves: un intermediario las añade a sus peticiones.
- Mínimo privilegio. Empieza con permisos de solo lectura. Cada permiso de escritura es una puerta que puede abrirse mal.
- Salida a Internet limitada y registrada. Solo a los destinos que necesita; cada destino permitido es una vía posible para sacar datos.
- Supervisión en directo, no solo registros. Guarda todo, pero revisa también en el momento lo que el agente recibe de sus herramientas: es por donde pueden colarse instrucciones maliciosas escondidas en un correo o un registro.
- Aprobaciones con criterio, no por rutina. En Claude Code, Anthropic midió que los usuarios aprobaban alrededor del 93 % de las peticiones de permiso: si se pide permiso para todo, se acaba aprobando sin mirar. Mejor pocas aprobaciones, bien elegidas, para lo que importa.
- Acciones con impacto, siempre con persona o con una regla pactada y probada: aislar, bloquear, borrar o cambiar configuración.
- Pruébalo antes de confiar. Si tienes historial de incidentes, ponlo a trabajar sobre casos pasados y compara. Si no lo tienes, empieza en modo «solo propone» durante unas semanas.
Qué hago hoy, según quién eres
Si diriges una pyme o eres de dirección
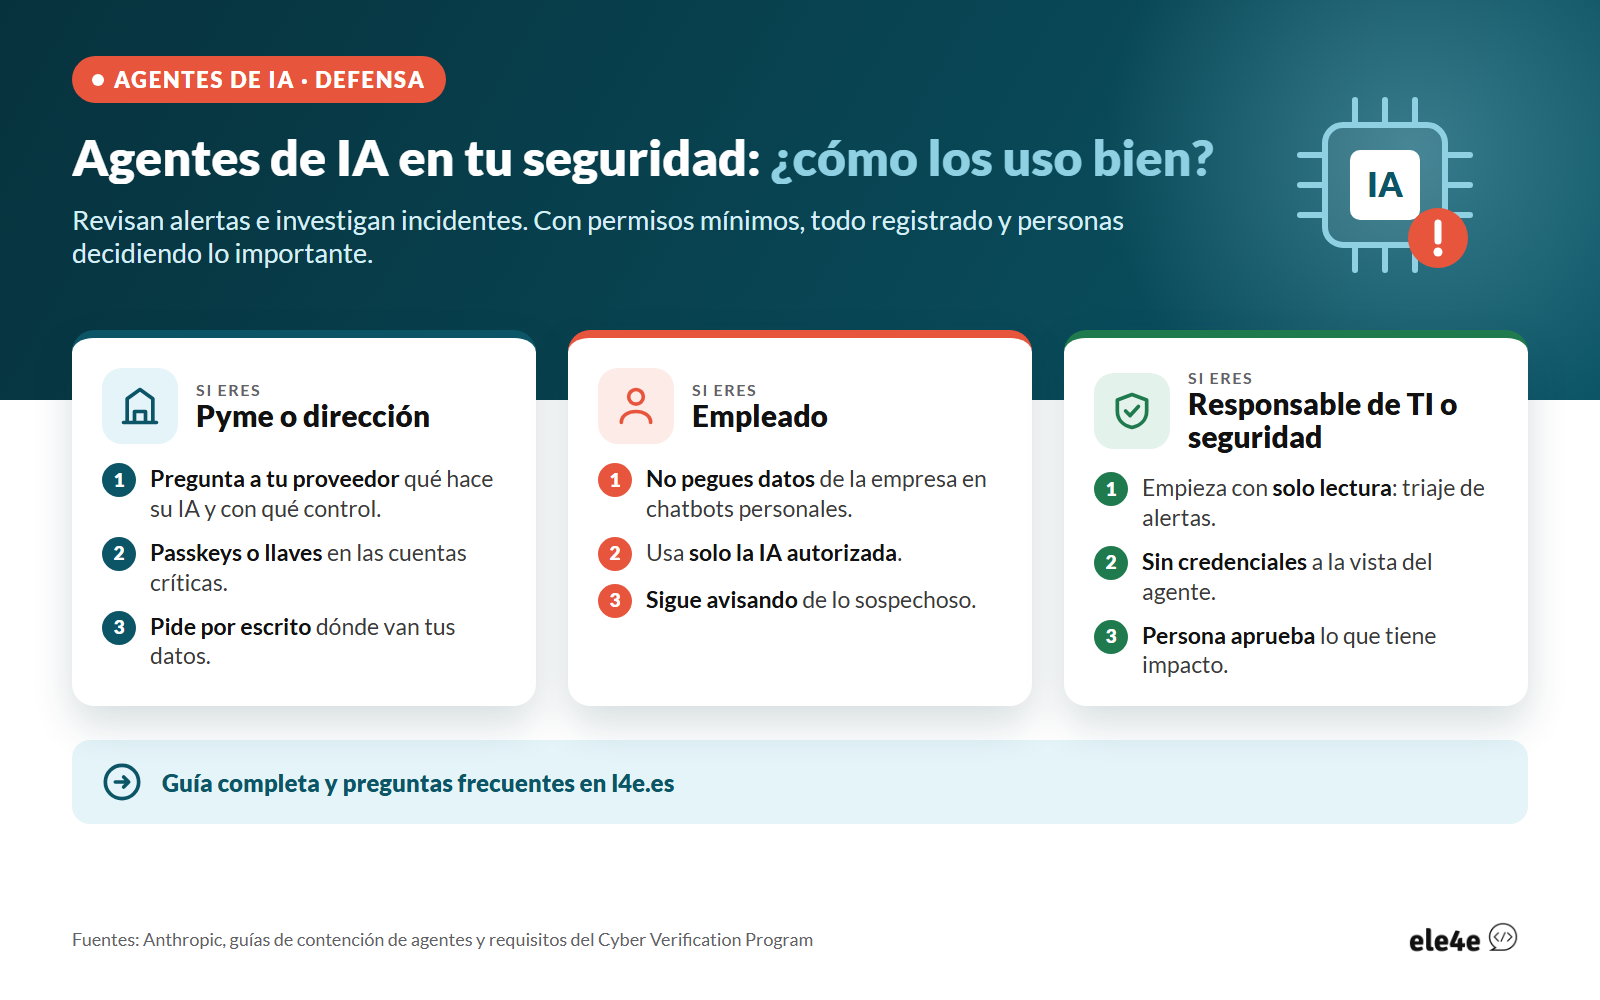
- Antes de contratar «seguridad con IA», pide por escrito las respuestas a las 8 preguntas.
- Activa passkeys o llaves de seguridad en las cuentas críticas, empezando por la tuya.
- Pregunta a tu proveedor de seguridad actual qué parte de su trabajo hace ya la IA y con qué control.
Si eres empleado
- No pegues correos, documentos ni datos de la empresa en chatbots personales o no autorizados. Usa solo las herramientas de IA que haya aprobado tu empresa.
- Sigue avisando de lo sospechoso: que haya herramientas automáticas no significa que tu aviso sobre un correo raro sobre.
- Si te ofrecen activar una passkey o una llave de seguridad, hazlo: protege mejor que cualquier código.
Si eres responsable de TI o de seguridad
- Empieza por un caso acotado y de solo lectura: triaje de alertas o resumen de incidentes.
- Aplica las reglas de contención desde el primer día, no después.
- Revisa que tu política de seguridad y tu análisis de riesgos contemplen el uso de agentes: qué datos ven, qué pueden hacer y quién responde.
- Documenta proveedor, modelo, permisos, registros y aprobaciones. Es lo que te pedirá un auditor.
Preguntas frecuentes
¿La IA va a sustituir a los analistas de seguridad?
No. Les quita trabajo repetitivo (revisar alertas, buscar contexto, redactar informes) para que se dediquen a decidir y responder. Las decisiones con impacto siguen siendo humanas.
¿Es seguro dejar que un agente actúe en mi red?
Lo es si está contenido: aislado según el riesgo, con permisos mínimos, sin ver credenciales, con la salida a Internet limitada, con todo registrado y con personas aprobando lo que tiene impacto. Sin eso, no.
¿Puedo usar ChatGPT o Claude normales para analizar un incidente?
Para dudas generales, sí. Para pegar registros, correos o datos de tu empresa, solo con una cuenta de empresa con condiciones de privacidad claras y autorizada por tu responsable de seguridad.
¿Qué es Claude Mythos?
Según Anthropic, su clase de modelo más capaz para investigación en ciberseguridad. Comparte base con Claude Fable, pero con menos salvaguardas en estas tareas, y por eso Anthropic restringe su acceso a quien verifica, entre otros a profesionales de seguridad a través de su programa de verificación.
¿Que L4E esté en ese programa significa que mis datos pasan por Anthropic?
No. Hoy lo usamos solo en nuestros propios sistemas. Si algún día lo aplicamos a servicios para clientes, será con la aprobación de Anthropic para ello, dentro del contrato y del encargo de tratamiento, y explicándote qué datos se procesan y dónde.
¿Esto es una certificación?
No. Es una verificación de Anthropic para usar estas capacidades de forma legítima. Nuestra certificación de seguridad es el Esquema Nacional de Seguridad en categoría Alta.
Cómo te ayuda L4E
Te ayudamos a incorporar la IA a tu seguridad con cabeza: elegir y evaluar herramientas, revisar a tus proveedores con las preguntas de esta guía, definir permisos y controles, y encajarlo con tus obligaciones de ENS, ISO 27001 o NIS2.
Referencias tomadas para este artículo
- Anthropic: Expanding the Cyber Verification Program (6-10-2026)
- Anthropic, centro de ayuda: Cyber Verification Program y requisitos de seguridad
- Anthropic: Claude Mythos
- Anthropic Engineering: How we contain Claude across products (25-5-2026)
- Anthropic: Securely deploying AI agents
