Microsoft confirma que un fallo de Outlook ya se está usando en ataques. Te contamos qué ha pasado y, sobre todo, qué hacer hoy según quién eres.
Qué ha pasado
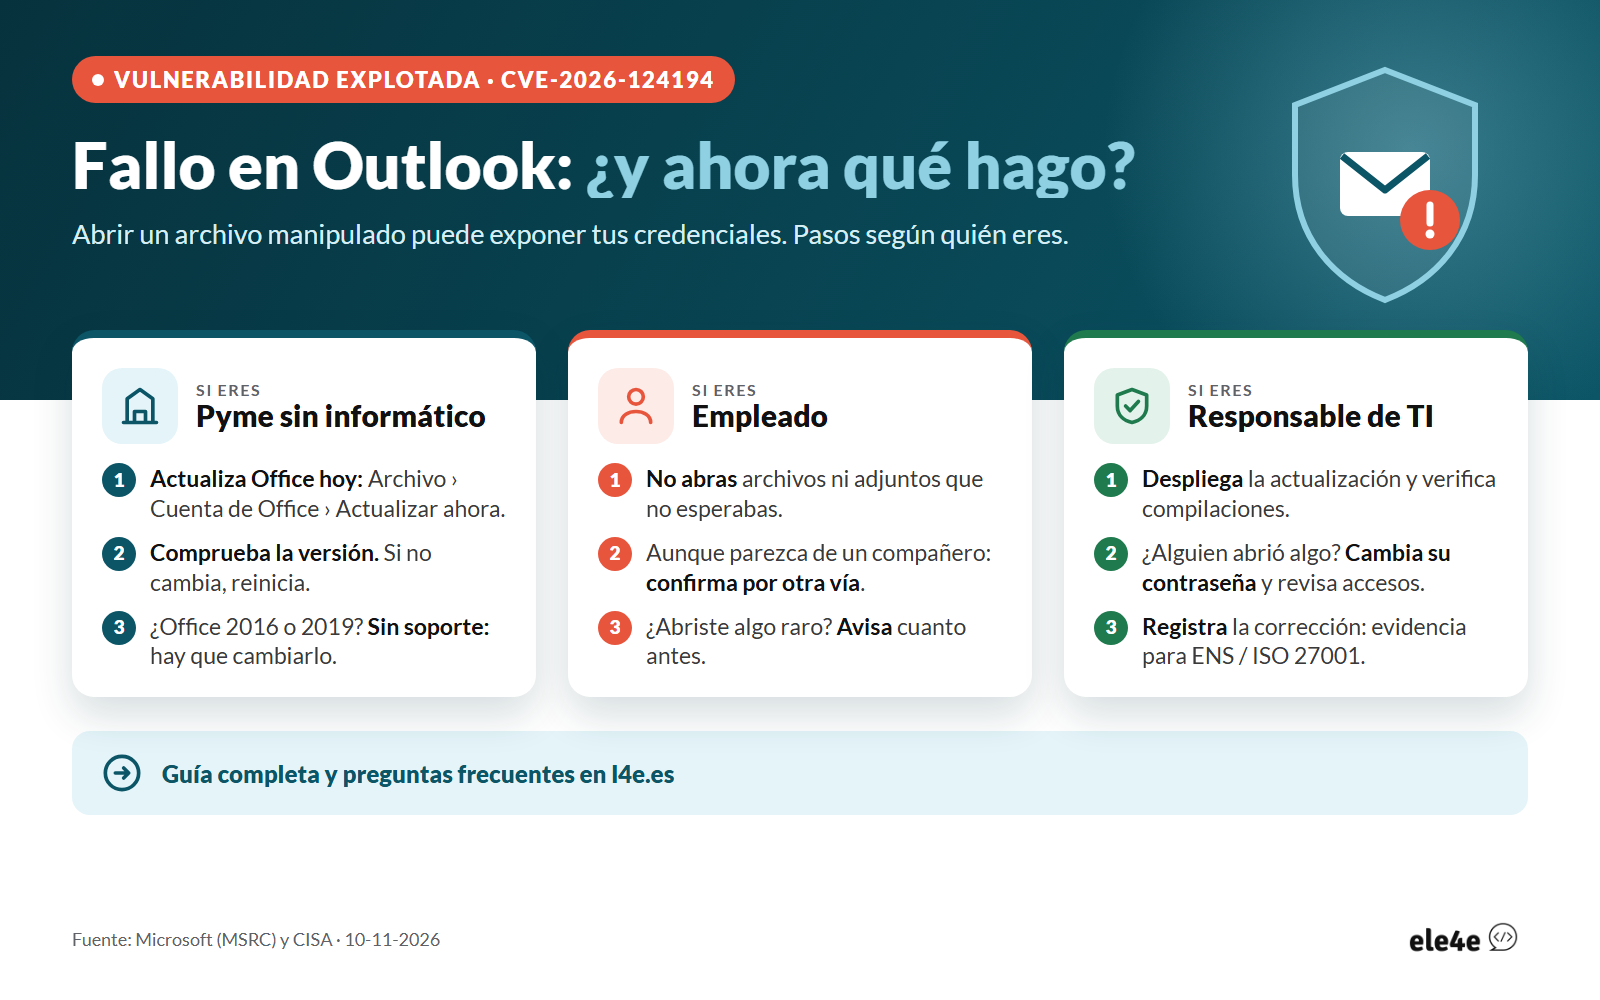
El 10 de noviembre de 2026, Microsoft publicó la corrección de un fallo en Outlook (CVE-2026-124194) y confirmó que ya se está usando en ataques reales. Ese mismo día, la agencia de ciberseguridad de EE. UU. (CISA) lo añadió a su lista de vulnerabilidades explotadas.
Cómo funciona el ataque, según Microsoft:
- El atacante envía un archivo de mensaje manipulado y convence a la víctima para que lo abra.
- Al abrirlo, Outlook podría conectarse a un servidor del atacante sin mostrar el aviso habitual de contenido externo.
- Por el camino puede exponer un dato de autenticación del usuario, su «hash NTLMv2». Con él, el atacante podría hacerse pasar por esa persona.
Gravedad:
- Importancia según Microsoft: «moderada». La puntuación técnica (CVSS) es de 6,5 sobre 10.
- Por qué es prioritario: ya se está explotando.
¿Me afecta?
Según Microsoft, la corrección se aplica a las versiones de Office que suelen usar las empresas. Esta es la versión mínima corregida de cada una:
| Tu Office | Corregido a partir de |
|---|---|
| Microsoft 365 (Empresa o Enterprise), canal actual | Versión 2610, compilación 20527.20196 |
| Office 2021 y Office 2024 (compra única) | Versión 2610, compilación 20527.20196 |
| Office LTSC 2024 (licencia por volumen) | Compilación 17932.21140 |
| Office LTSC 2021 (licencia por volumen) | Compilación 14334.21048 |
Otros canales de actualización de Microsoft 365 tienen su propia compilación. La lista completa está en las notas de seguridad de Microsoft: https://learn.microsoft.com/es-es/officeupdates/microsoft365-apps-security-updates
Si usáis Office 2016 u Office 2019:
- Están fuera de soporte desde el 14 de octubre de 2025.
- Microsoft puede publicar alguna actualización por decisión propia, pero no lo garantiza.
- No figuran en la lista de productos afectados de este fallo.
- Hay que planificar su sustitución.
Comprobación rápida (Outlook clásico):
- Ve a Archivo > Cuenta de Office.
- En «Información del producto» verás algo como «Versión 2610 (compilación 20527.20196)».
- Compara el número de compilación con el de la tabla.
Qué hago hoy, según quién eres
Si eres una pyme sin informático
- Actualiza Office hoy en todos los equipos: Archivo > Cuenta de Office > Opciones de actualización > Actualizar ahora. Windows Update no lo corrige.
- Si te pide cerrar Outlook, hazlo. Vuelve a mirar la versión. Si no ha cambiado, reinicia el equipo.
- Si alguien tiene Office 2016 o 2019, apúntalo: hay que sustituirlo.
Si eres empleado
- No abras archivos de mensaje ni adjuntos que no esperabas, aunque parezcan de un compañero o de un proveedor.
- Si dudas, confirma por otra vía, como una llamada o Teams, antes de abrirlo.
- Si ya abriste algo raro, avisa a tu responsable cuanto antes. No pasa nada por avisar.
Si eres responsable de TI o de cumplimiento
- Despliega la actualización de Office y verifica las compilaciones con tu herramienta de gestión (Intune, Configuration Manager o similar).
- Como medida adicional, nunca en lugar del parche:
- Bloquea el tráfico SMB saliente (puerto 445) hacia Internet.
- Valora restringir el NTLM saliente.
- Añade las cuentas sensibles al grupo «Usuarios protegidos».
- Si alguien abrió un archivo sospechoso:
- Cambia la contraseña de esa cuenta.
- Revisa sus inicios de sesión.
- Regístralo como posible incidente.
- Deja constancia de la corrección en tu gestión de parches. Es evidencia de gestión de vulnerabilidades técnicas para el ENS y para ISO 27001.
Preguntas frecuentes
¿Basta con ver el correo en el panel de vista previa para que me ataquen?
No. Microsoft indica que el panel de vista previa no es una vía de ataque. Hace falta abrir el archivo.
¿Windows Update lo corrige?
No. Microsoft indica que las actualizaciones de seguridad de Microsoft 365 Apps no llegan por Windows Update. Se actualizan desde el propio Office o con la herramienta de gestión de tu empresa.
Uso Outlook en el móvil, en el navegador o el nuevo Outlook. ¿Me afecta?
La lista de productos de Microsoft para este fallo no los menciona. Si usas también Outlook clásico en el ordenador, actualízalo.
¿Qué pueden hacer con mi «hash»?
Según Microsoft, el atacante podría usarlo para autenticarse como tú, es decir, para suplantarte. Por eso, si sospechas, hay que cambiar la contraseña.
¿Tengo que notificarlo como incidente?
- Por instalar el parche: no.
- Si sospechas que alguien abrió un archivo malicioso: trátalo como posible incidente. Revisa si tu marco te obliga a notificarlo:
- ENS;
- RGPD, si se han podido ver afectados datos personales;
- el Real Decreto-ley 12/2018, para operadores de servicios esenciales y proveedores de servicios digitales.
Tenemos Office 2016 o 2019. ¿Qué hacemos?
Están fuera de soporte. La salida habitual es pasar a Microsoft 365 o a Office 2024. Office LTSC 2024 solo tiene sentido si tenéis contrato por volumen.
Cómo te ayuda L4E
Si no tienes a nadie que se encargue de los parches, podemos hacerlo por ti: gestión de parches de L4E.
