Resumen del webinar «El anzuelo: cómo nos engañan y cómo dejar de picar», celebrado el 26 de octubre de 2026 en colaboración con Kiwa España.
Viernes, 19:40. Cierras el portátil y vibra el móvil: «DGT: último aviso. Dispone de 24 horas para pagar su multa antes del recargo». Durante un segundo piensas: ¿y si es verdad? Ese segundo es exactamente lo que buscan los ciberdelincuentes.
Con esa escena arrancamos el lunes 26 de octubre, de 16:30 a 17:30, el webinar «Phishing y fraude por engaño» que hemos organizado junto a Kiwa España. Una hora práctica, sin tecnicismos, para aprender a reconocer el anzuelo antes de morderlo. Gracias a todas las personas que os conectasteis y participasteis.
Una colaboración que viene de lejos
Este webinar no es un hecho aislado. Es fruto de los últimos años de trabajo conjunto entre L4E y Kiwa, en los que hemos ido comprobando algo muy sencillo: las empresas no necesitan dos conversaciones separadas, una sobre seguridad y otra sobre normas, sino una sola que lo una todo.
En L4E llevamos desde 1999 acompañando a empresas en tecnología, y la ciberseguridad es hoy el centro de lo que hacemos. Kiwa, por su parte, es una referencia internacional en certificación, inspección y formación, con un profundo conocimiento de los sistemas de gestión y del cumplimiento normativo. Nosotros aportamos la experiencia en ciberseguridad; ellos, la del cumplimiento.
Esa unión hace de esta alianza algo especialmente útil para las empresas: una forma de abordar la seguridad que es a la vez técnica y práctica, alineada con normas y esquemas como el ENS o las ISO, y pensada para las personas que trabajan cada día en la organización. Porque cumplir no basta si el equipo no sabe reconocer un engaño, y protegerse no basta si no se puede demostrar.
Lo que vimos en el webinar
Nadie fuerza la puerta: se la abren
Antes había que romper sistemas técnicos; hoy basta con engañar a quien tiene la llave. El ataque más sofisticado del mundo empieza, muchas veces, con un simple mensaje de texto. Y los datos lo confirman: según INCIBE, en España se gestiona un incidente de ciberseguridad cada pocos minutos, y en una sola simulación de las nuestras, 70 personas hicieron clic en un enlace falso. No es una estadística: son compañeros con nombre y apellidos.
El mapa de los anzuelos
Cambia el canal, pero el truco es el mismo. Repasamos casos reales de cada modalidad:
Smishing (SMS): la falsa multa de la DGT, con 24 horas para pagar y una web clonada que pide la tarjeta. La DGT no cobra multas por SMS.
Vishing (llamada): «tu banco» te llama con su número real en pantalla y te pide el código del SMS para «anular» un cargo. Tu banco nunca necesita ese código.
WhatsApp: «Mamá, este es mi número nuevo». El afecto familiar es el cebo más eficaz que existe.
Quishing (QR): pegatinas con QR falsos sobre parquímetros o bicicletas compartidas que llevan a webs de pago fraudulentas.
Fraude del CEO: los atacantes se infiltran en el correo entre empresa y cliente y cambian el número de cuenta justo antes de que llegue la factura.
¿Por qué picamos? Los cuatro cebos
Nuestro cerebro tiene dos marchas: una rápida y automática, y otra lenta que analiza y duda. El anzuelo está diseñado para que actuemos antes de pensar, y para ello usa cuatro cebos: urgencia, autoridad, miedo y afecto o recompensa. Por eso caer no es de tontos: la ingeniería social no explota debilidades, explota virtudes. La clave no es desconfiar de todo, sino reconocer cuándo las usan contra nosotros.
El anzuelo inteligente
La inteligencia artificial ha llevado el engaño a otro nivel: correos perfectos en cualquier idioma, voces clonadas a partir de unos segundos de audio y videollamadas con deepfakes en tiempo real. Lo vimos con dos casos: el de Arup, donde una videollamada falsa con el «director financiero» acabó en 25 millones de dólares transferidos, y el de Ferrari, donde un directivo desmontó una voz clonada con una sola pregunta personal. Una pregunta compartida vale más que cualquier software de seguridad.
Cómo dejar de picar: el método PARA
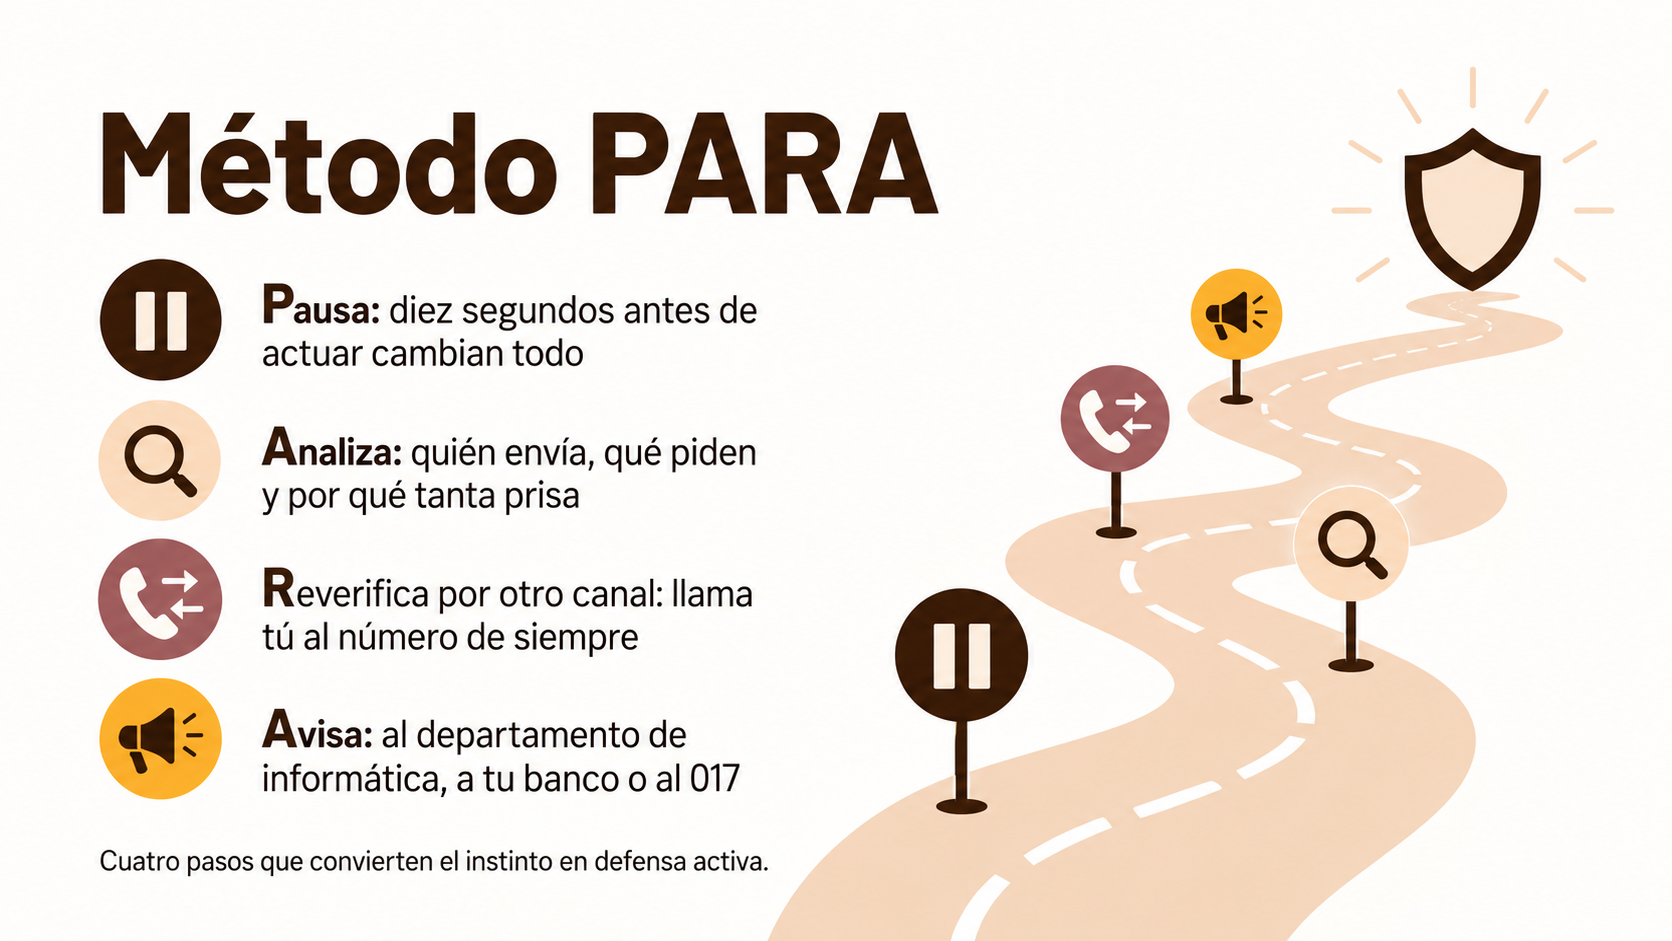
Pausa: diez segundos antes de actuar lo cambian todo.
Analiza: quién envía, qué pide y por qué tanta prisa.
Reverifica por otro canal: llama tú al número de siempre.
Avisa: al departamento de informática, a tu banco o al 017.
En la empresa, a esto se suman medidas sencillas y eficaces: doble verificación obligatoria para pagos y cambios de cuenta, una pregunta de control acordada para órdenes por voz o vídeo, MFA y filtros como primera capa técnica, y simulacros y formación periódicos, porque la práctica crea reflejo. Y si ya has picado: llama al banco, cambia contraseñas, guarda las pruebas y denuncia. La vergüenza es la mejor aliada del delincuente; actúa rápido y sin culparte.
Descarga la presentación
Si no pudiste asistir o quieres repasar los casos con tu equipo, aquí tienes la presentación completa del webinar:
➢ Descarga la presentación «El anzuelo» (PDF)
Próximos webinars L4E – Kiwa
La colaboración continúa. Estas son las próximas sesiones del ciclo de webinars gratuitos, online y en directo:
| Fecha | Webinar | Horario |
|---|---|---|
| Martes, 3 de noviembre | Cómo impacta la IA en la seguridad de una compañía | 16:30 – 17:30 |
| Lunes, 9 de noviembre | Transición a las nuevas versiones de las normas ISO 9001 e ISO 14001 | 16:00 – 17:00 |
| Miércoles, 18 de noviembre | Ciberseguridad: fraudes típicos | 16:30 – 17:30 |
Inscripción gratuita: formulario de inscripción a los webinars.
El cortafuegos humano
La tecnología puede clonar una voz, fabricar una videollamada e imitar cualquier logotipo a la perfección. Lo que todavía no sabe hacer es dudar en el momento justo. Eso solo lo haces tú.
No eres el eslabón débil: eres el cortafuegos más inteligente de toda la cadena.
Gracias de nuevo a Kiwa por la confianza y por seguir construyendo juntos esta forma de entender la seguridad: técnica, cumplidora y, sobre todo, humana.
Y en tu empresa, ¿cuál es el anzuelo que más os llega: SMS, llamada, WhatsApp, QR o correo?
Preguntas frecuentes
¿Qué es el phishing y por qué es tan peligroso para las empresas?
El phishing es un tipo de ciberataque que usa el engaño para que una persona entregue datos, contraseñas o dinero. Es peligroso porque no necesita romper sistemas técnicos: basta con que una sola persona caiga en la trampa para comprometer a toda la organización.
¿Qué es el método PARA contra el phishing?
Es un protocolo de respuesta rápida ante un posible engaño: Pausa (espera 10 segundos), Analiza (quién envía y qué pide), Reverifica por otro canal (llama al número que ya conoces) y Avisa (a informática, al banco o al 017). Aplicarlo reduce drásticamente el riesgo de caer.
¿Qué diferencia hay entre smishing, vishing y quishing?
Los tres son variantes de phishing que cambian el canal: smishing usa SMS, vishing usa llamadas telefónicas y quishing usa códigos QR falsos. El mecanismo de engaño (urgencia, autoridad, miedo) es el mismo en todos los casos.
¿Pueden los deepfakes engañar a una empresa?
Sí. La IA ya permite clonar voces y crear videollamadas falsas en tiempo real. El caso de Arup, donde se transfirieron 25 millones de dólares tras una videollamada con un deepfake del director financiero, lo demuestra. La mejor defensa es una pregunta de verificación personal acordada de antemano.
¿Qué hacer si ya he caído en un ataque de phishing?
Actúa rápido: llama al banco para bloquear movimientos, cambia las contraseñas comprometidas, guarda todas las pruebas (capturas, correos, mensajes) y denuncia ante la Policía Nacional o la Guardia Civil. La rapidez es clave para minimizar el daño. Más información en nuestro blog sobre ciberseguridad.
Elías Liarte, CEO de L4E.
Fuentes de los datos citados: INCIBE (Balance de ciberseguridad 2025), Ministerio del Interior, Policía Nacional, Guardia Civil, Europol (IOCTA 2025), FBI (Internet Crime Report 2025) y medios (CNN, Fortune, The Guardian, Bloomberg) para los casos Arup y Ferrari.