Lo que enseñas es solo la punta. Debajo hay dos pisos que casi nadie mira — y en uno de ellos ya se venden tus llaves.
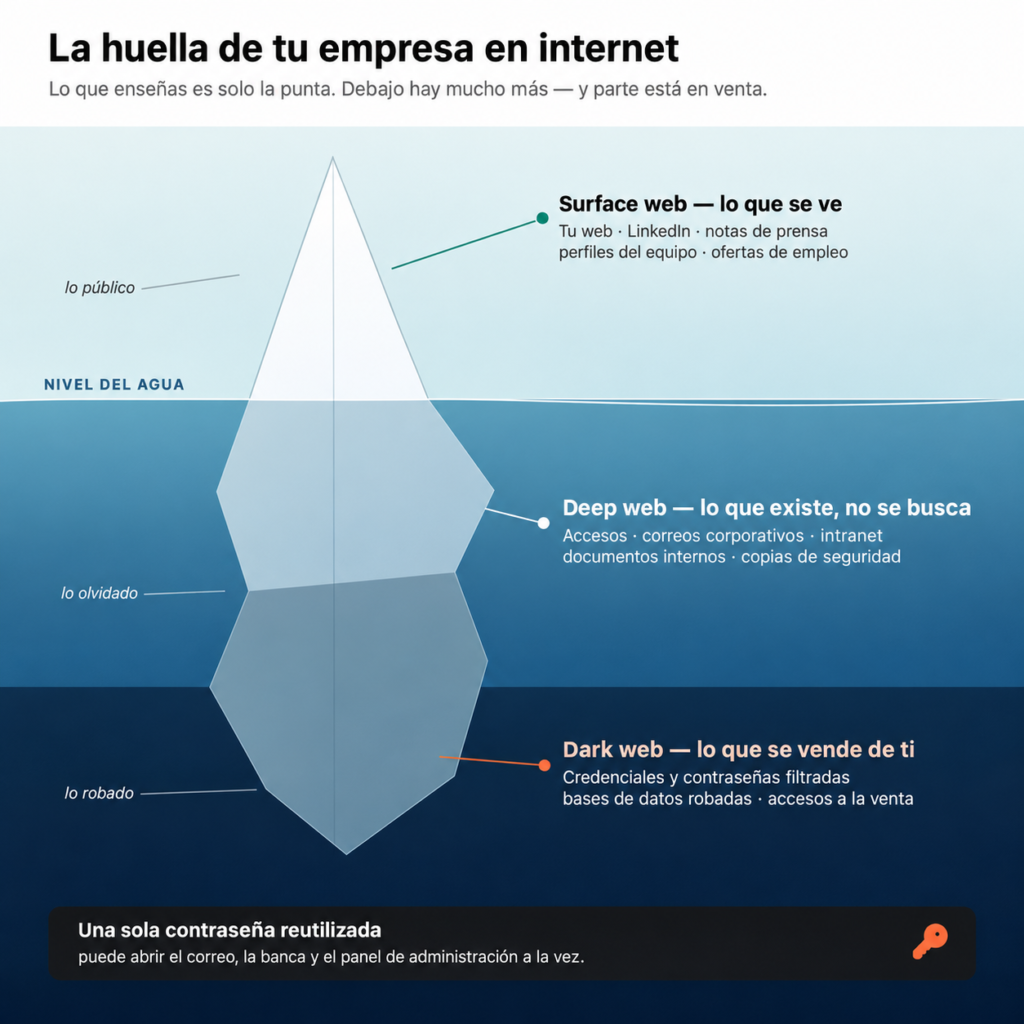
Te voy a confesar una manía: cuando conozco una empresa, lo primero que hago no es mirar su web bonita. Es mirar lo que no enseña. Porque toda empresa en internet es un iceberg, y lo que asoma sobre el agua es la parte menos interesante.
Arriba está lo que tú decides mostrar: tu web, tu LinkedIn, las fotos del equipo, esa nota de prensa que te quedó niquelada. Es tu cara pública, y está bien que exista.
Debajo de la línea de flotación hay dos pisos que casi nadie mira. El primero es la deep web, y no es nada tenebroso: es todo lo que existe pero no sale cuando te buscan en Google. Paneles de acceso, los correos de tu gente, la intranet, documentos, copias de seguridad. No es secreto; está ahí, callado. Y en el fondo, en lo más oscuro, está el sótano que nadie quiere visitar: la dark web. Ese rincón donde la información no se roba… se vende. Y lo que más se vende son credenciales: usuarios y contraseñas de empresas como la tuya, en paquetes y a precio de saldo.
Me pongo serio un segundo, porque el dato lo merece. Según el último informe de Verizon (DBIR 2026), el estudio de brechas más respetado del sector, las credenciales robadas siguen apareciendo en más de un tercio de todas las brechas. Y hay un detalle que me quita el sueño: de las víctimas de ransomware que ya habían sufrido una fuga de credenciales, la mitad acabó atacada en los 95 días siguientes. La contraseña filtrada no es el final de la película: es el tráiler.
La llave que repartes sin saberlo
Ahora viene la parte incómoda, y te la digo con cariño. Esa contraseña de siempre —pongamos Madrid2024!, con la admiración al final porque nos creemos Alan Turing— la usas en el correo, en la banca y en el panel de no-sé-qué. Y tu equipo hace lo mismo.
El problema no es que la contraseña sea mala. Es que es una sola llave. Al reutilizarla, haces copias de la llave de tu casa y las dejas en cada bar del barrio. El día que roban en uno de esos bares (y todos acaban sufriéndolo), el ladrón no se queda en esa puerta: prueba tu llave en todas las demás. Tiene nombre técnico, credential stuffing, pero a mí me gusta llamarlo la llave maestra que repartes sin saberlo.
Y ojo con quién lleva las llaves más valiosas: dirección, administración, quien firma las transferencias, quien tiene acceso de administrador. Esos no son «un usuario más»: son las llaves del cuarto fuerte.
Lo práctico (porque «cambia la contraseña cada 90 días» ya no vale)
Aquí es donde casi todos los consejos se estrellan. Te dicen «cambia todas tus contraseñas cada tres meses», tú asientes… y no lo haces. Normal. Es que ni siquiera hay que hacerlo. El propio NIST, el organismo que durante años predicó ese cambio periódico, dio marcha atrás: obligar a cambiar cada X solo consigue que la gente pase de Madrid01 a Madrid02 y lo apunte en un pósit. Peor el remedio que la enfermedad.
Lo que sí funciona, y es más fácil de lo que parece:
- Un gestor de contraseñas. Que las invente y las recuerde por ti. Dejas de memorizar y dejas de reutilizar de golpe. (El pósit amarillo en la pantalla no cuenta.)
- Nunca reutilizar la del correo corporativo. Es la que abre el reseteo de todas las demás. Esa es única y sagrada.
- Doble factor (2FA) en lo crítico. Aunque te roben la llave, les falta el segundo cerrojo. Es el mejor seguro de vida digital que existe, y casi siempre es gratis.
- Frases largas en vez de jeroglíficos. caballo-azul-tortilla-jueves es más segura y más fácil de recordar que X7$k!. La longitud le gana a la rareza.
- Cambiar solo cuando toca: cuando hay una filtración. Lo que exige saber que la ha habido, y ahí entra vigilar tu propia exposición en ciberseguridad.
Y lo mejor de todo: nada de esto es un proyecto de seis meses ni cuesta una fortuna. El gestor y el doble factor los dejas montados en una tarde, y casi todo es gratis. Esto no se arregla con presupuesto, se arregla con costumbre.
Puedes empezar por ti ahora mismo. Hay una web gratuita donde compruebas si tu propio correo ha aparecido en filtraciones conocidas — treinta segundos, sin registrarte: exposicion.l4e.es. Asómate tú al sótano antes de que lo haga otro.
Porque de eso va todo esto: no de vivir con miedo al iceberg, sino de conocerlo entero. La parte de arriba la enseñas tú. La de abajo, si no la miras tú, la mira otro — y la buena noticia es que mirar depende solo de ti.
De las llaves de tu empresa, ¿cuántas copias andan por ahí sin que lo sepas?
Preguntas frecuentes
¿Qué es la superficie de exposición de una empresa en internet?
Es todo lo que existe sobre tu empresa en internet, tanto lo visible (web, redes sociales) como lo oculto (paneles de acceso, correos, documentos internos) y lo que se vende en la dark web (credenciales robadas). Conocer tu exposición completa es el primer paso para proteger tu empresa.
¿Qué es el credential stuffing y cómo me afecta?
Es un ataque en el que los ciberdelincuentes prueban contraseñas robadas de una filtración en otros servicios, esperando que las hayas reutilizado. Si usas la misma contraseña en el correo, la banca y otros paneles, basta con que una se filtre para que todas estén comprometidas.
¿Debo cambiar mis contraseñas cada 90 días?
No necesariamente. El NIST (referencia mundial en ciberseguridad) ya no lo recomienda, porque fuerza a la gente a crear contraseñas predecibles. Lo correcto es usar contraseñas únicas y largas, y cambiarlas solo cuando haya evidencia de una filtración.
¿Qué es un gestor de contraseñas y por qué debería usarlo?
Es una aplicación que genera contraseñas únicas y seguras para cada servicio y las recuerda por ti. Solo necesitas memorizar una contraseña maestra. Eliminas la reutilización y los pósits de un golpe, y la mayoría tienen versión gratuita.
¿Cómo puedo saber si mis credenciales han sido filtradas?
Puedes comprobarlo gratis y en treinta segundos en exposicion.l4e.es. Introduces tu correo y te dice si ha aparecido en filtraciones conocidas. Si aparece, cambia esa contraseña inmediatamente y activa el doble factor.
Fuentes: Verizon DBIR 2026 · NIST SP 800-63B.
